
Un CTF (Capture The Flag) est un challenge de cybersécurité qui entraîne vite et fort, mais il ne suffit généralement pas à rendre un candidat “embauchable” en France. Si vous êtes étudiant, reconversion, ou junior, la question se pose dès maintenant, partout où l’on recrute (ESN, SOC, DSI, startups) : pourquoi les recruteurs veulent plus qu’une perf technique, et comment combler l’écart sans perdre le plaisir des challenges.
Ce qu’il faut retenir
Les CTF développent une excellente pratique (analyse, exploitation, logique), mais ils valident rarement les attendus “entreprise” : preuves formelles (certifications), méthode, communication, documentation et travail en contexte. En France, les profils certifiés sont fortement priorisés. L’approche la plus efficace combine CTF + formation structurée + livrables (rapports, playbooks) + préparation à l’entretien.
🎯 Quel parcours de lecture selon votre situation en cybersécurité
Cet article explique pourquoi les CTF seuls ne suffisent pas pour décrocher un poste en cybersécurité en France, et comment combler l’écart.
Ce quiz vous oriente vers les sections prioritaires selon votre profil.
1️⃣ Quel est votre niveau actuel en cybersécurité ?
- Débutant ou étudiant en cyber
→ Concentrez-vous sur les sections compétences développées par les CTF et certifications incontournables. - Passionné de CTF avec peu d’expérience pro
→ Lisez attentivement ce qui manque aux CTF et valoriser ses expériences CTF auprès des recruteurs. - En reconversion vers la cybersécurité
→ Priorité aux parties sur formations structurées, certifications et financement.
2️⃣ Quel est votre objectif principal ?
- Décrocher un premier emploi en cybersécurité
→ Sections clés : importance des certifications, compétences transversales et plan d’action CTF + certifications. - Comprendre pourquoi vos candidatures ne passent pas
→ Focalisez sur perception des CTF par les recruteurs et exigences concrètes des employeurs. - Structurer votre apprentissage autodidacte
→ Lisez formations structurées, intégration des CTF dans les cursus et construire un profil embauchable.
3️⃣ Quelle est votre contrainte principale ?
- Budget limité pour me former
→ Direction la section financement et accessibilité des formations (CPF, France Travail, OPCO). - Manque de temps pour une formation longue
→ Consultez combiner CTF et certifications : plan d’action efficace pour optimiser votre progression. - Besoin de preuves formelles rapidement
→ Tableau des certifications incontournables et exemples de formations françaises alliant pratique et certification.
Les CTF : des compétitions essentielles mais insuffisantes pour l’employabilité
Les CTF sont un accélérateur de compétences, mais ils ne couvrent pas tout ce qu’un employeur doit évaluer. Vous pouvez être brillant sur un challenge, et pourtant rester risqué à recruter si vous ne prouvez pas votre méthode, votre rigueur et votre capacité à travailler en environnement réel.
Qu’est-ce qu’un CTF et quelles compétences développe-t-il ?
Un CTF est une compétition où l’on résout des épreuves pour trouver des “flags” cachés. L’objectif est simple, mais les chemins pour y arriver sont variés, parfois créatifs, souvent techniques.
On retrouve plusieurs formats, qui orientent l’apprentissage différemment :
- CTF offensifs : exploitation de vulnérabilités, pivot, élévation de privilèges, web, pwn.
- CTF défensifs : durcissement, détection, réponse à incident, analyse d’alertes, logs.
- CTF physiques : immersion, collaboration, pression temporelle, networking avec la communauté.
Un bon CTF renforce des réflexes précieux. Il entraîne la recherche d’indices, la lecture attentive, et la capacité à tester vite des hypothèses, puis à revenir en arrière sans s’entêter.
Il développe aussi des compétences techniques concrètes :
- systèmes (Linux, Windows, droits, services) ;
- réseaux (protocoles, segmentation, tunnels) ;
- sécurité applicative (failles web, logique, injections) ;
- crypto (encodages, erreurs d’implémentation) ;
- forensic (artefacts, timelines, traces) ;
- esprit d’équipe quand le format le favorise.
La perception des CTF par les recruteurs : forces et faiblesses
Côté recruteur, un profil “CTF” envoie un signal positif : curiosité, ténacité, autonomie. On y lit une vraie capacité à résoudre des problèmes, souvent avec une bonne culture outils.
Mais la même étiquette peut aussi déclencher une réserve. Beaucoup d’entreprises recherchent un professionnel capable de produire des résultats reproductibles, de prioriser le risque, et de travailler avec des contraintes (procédures, délais, clients, conformité), pas seulement de “capturer un flag”.
Les faiblesses perçues reviennent souvent :
- peu de preuves formelles (diplômes, certifications, parcours) ;
- manque de méthodologie (scoping, hypothèses, validation, traçabilité) ;
- documentation trop légère (rapport d’audit, recommandations actionnables) ;
- flou sur la posture pro : éthique, cadre légal, communication.
Autrement dit, le CTF impressionne, mais il ne “rassure” pas toujours. Et, en recrutement, rassurer compte autant que performer.
Ce qui manque aux CTF : les exigences concrètes des employeurs
Le marché français de la cybersécurité ne recrute pas une performance isolée. Il recrute un ensemble : compétences validées, capacité à tenir un rôle, et aptitude à livrer en équipe, dans la durée.
L’importance cruciale des certifications : le critère de sélection n°1
Les certifications jouent un rôle de filtre, surtout quand le recruteur doit trier rapidement. Dans les données disponibles, 98% des entreprises françaises exigent des certifications, et les profils certifiés sont priorisés par une large majorité de recruteurs.
Une certification ne prouve pas tout, mais elle prouve quelque chose de très utile : vous connaissez un socle, vous savez vous préparer, et vous avez passé une évaluation reconnue. Pour cadrer votre choix, ce guide sur les certifications en cybersécurité les plus recherchées aide à comprendre ce qui est valorisé selon les postes.
Les certifications incontournables en cybersécurité
Selon votre cible (pentest, gouvernance, audit, SOC), certaines certifications reviennent plus souvent. Le tableau suivant vous aide à situer leur logique, sans les réduire à un simple “badge”.
| Certification | Positionnement | Valeur ajoutée pour l’employabilité |
| CEH | Offensif / bases du hacking éthique | Crédibilise un profil junior, utile pour franchir le premier tri. |
| CISSP | Architecture, sécurité globale, gouvernance | Très reconnu, rassure sur la vision d’ensemble et la maturité. |
| CISM | Management de la sécurité | Valorise la gestion, la stratégie et le pilotage des risques. |
| CISA | Audit des SI | Renforce la légitimité sur l’audit, le contrôle, la conformité. |
| CCT | Technicien cybersécurité | Utile pour démarrer sur des rôles opérationnels et support cyber. |
Si vous hésitez encore entre plusieurs pistes, un panorama des certifications en cybersécurité permet de relier chaque certification à un type de mission, plutôt qu’à une simple “mode”.
Les compétences transversales absentes des CTF
Les CTF entraînent la technique, mais l’entreprise recrute aussi des compétences de travail. Et ces compétences, souvent, ne s’acquièrent pas par l’adrénaline d’un scoreboard.
Les attentes fréquentes côté employeur vont au-delà du “trouver la faille” :
- gestion de projet : cadrer, planifier, livrer, arbitrer ;
- communication : expliquer clairement un risque à un non-tech ;
- analyse de risques : prioriser selon l’impact métier ;
- conformité : politiques internes, contraintes légales, preuves ;
- documentation : rapports, procédures, runbooks, playbooks ;
- travail en équipe : coordination, feedback, posture professionnelle.
Un CTF peut amorcer ces sujets, mais il les structure rarement. C’est précisément là que les parcours encadrés font la différence.
Les formations structurées : une approche complète pour l’employabilité
Une formation structurée ne remplace pas votre passion des challenges. Elle l’organise, la complète, et surtout, elle la traduit en preuves compréhensibles par un recruteur.
La pédagogie progressive et encadrée des formations certifiantes
Une formation sérieuse suit une progression logique. Elle sécurise les fondamentaux, puis pousse vers la spécialisation, avec des objectifs mesurables et des retours réguliers.
Vous gagnez en méthode : cadrer un audit, documenter un test, rédiger des recommandations, justifier une décision. Cette dimension “livrable” change tout, parce qu’elle ressemble au quotidien en mission.
Et surtout, vous préparez une sortie tangible : diplôme, bloc de compétences, ou certification. Si vous vous demandez pourquoi cet investissement est souvent décisif, ce contenu sur se former à la cybersécurité explique les bénéfices concrets côté carrière, pas seulement côté technique.
L’intégration des CTF dans les cursus structurés : le meilleur des deux mondes
Les meilleurs cursus ne “méprisent” pas les CTF. Ils les utilisent comme des simulateurs, au bon moment, avec des objectifs pédagogiques clairs.
Le résultat est plus proche de la réalité : alternance entre pratique et théorie, puis retour sur expérience. Vous apprenez à passer de l’intuition à la procédure, et de la procédure à l’amélioration continue, une posture attendue en SOC, en pentest, ou en équipe sécurité produit.
Cette logique rapproche aussi les rôles : Red Team, Blue Team, puis Purple Team quand la collaboration devient le cœur de la performance. En entreprise, ce lien est permanent, et rarement “optionnel”.
Exemples de formations françaises alliant pratique et certification
En France, plusieurs structures combinent projets, mises en situation, et préparation à des certifications. On voit par exemple des pédagogies immersives, des mini-projets hebdomadaires, des scénarios blue vs red, et des livrables évalués (rapports, audits, architectures).
Pour comparer les formats, les rythmes et les niveaux, explorer des formations en cybersécurité permet de repérer celles qui intègrent à la fois pratique, encadrement et validation.
Construire un profil embauchable : stratégies pour les passionnés de CTF
Vous n’avez pas à choisir entre CTF et employabilité. L’enjeu consiste plutôt à transformer vos heures de challenge en un parcours lisible, prouvable, et aligné avec un poste cible.
Combiner CTF et certifications : un plan d’action efficace
Un plan simple fonctionne bien : garder le CTF comme moteur, et utiliser la certification comme cadre. Vous gagnez en régularité, et vous convertissez votre pratique en validation reconnue.
Voici une approche efficace, sans vous disperser :
- Choisissez un poste cible (SOC analyst, pentester, GRC, audit) et listez 5 missions typiques.
- Identifiez une certification cohérente avec ces missions, puis bloquez un créneau hebdomadaire fixe.
- Sélectionnez des CTF alignés sur le domaine (web, AD, forensic) et notez vos méthodes, pas seulement vos solutions.
- Produisez un livrable par mois : rapport court, checklist, playbook, ou retour d’expérience structuré.
- Simulez un entretien : expliquer une vulnérabilité en langage métier, puis en langage technique.
Pour éviter l’effet “je sais faire, mais je ne sais pas le montrer”, appuyez-vous sur une grille de compétences clés en cybersécurité afin de relier chaque challenge à une compétence recherchée.
Valoriser ses expériences CTF auprès des recruteurs
Sur un CV, “j’ai fait des CTF” est trop vague. Vous devez raconter un résultat, une méthode, et un impact, même sur un environnement fictif.
Ce qui marche le mieux : traduire vos CTF en éléments professionnels :
- Contexte : type d’épreuve, contraintes, périmètre, outils autorisés.
- Démarche : hypothèses, tests, validation, reproduction.
- Livrable : write-up clair, étapes, preuves, recommandations.
- Collaboration : répartition des rôles, communication, revue croisée.
Et en entretien, insistez sur ce que vous feriez “en vrai” : scoping, accord écrit, gestion des logs, et restitution. La posture compte autant que la technique.
Financement et accessibilité des formations complémentaires
Le frein le plus courant, c’est le budget. Une formation peut coûter plusieurs centaines à plusieurs milliers d’euros, mais en France il existe des dispositifs qui réduisent fortement la charge.
Les options les plus fréquentes :
- CPF : financement individuel, souvent adapté aux certifications et blocs de compétences.
- France Travail : aides possibles selon le projet et la situation.
- OPCO : prise en charge via l’employeur, surtout en montée en compétences.
Le point clé : préparez un dossier simple, orienté besoin métier. Plus votre objectif est précis, plus le financement devient réaliste.
Conclusion : trouver l’équilibre entre passion des challenges et exigences du marché
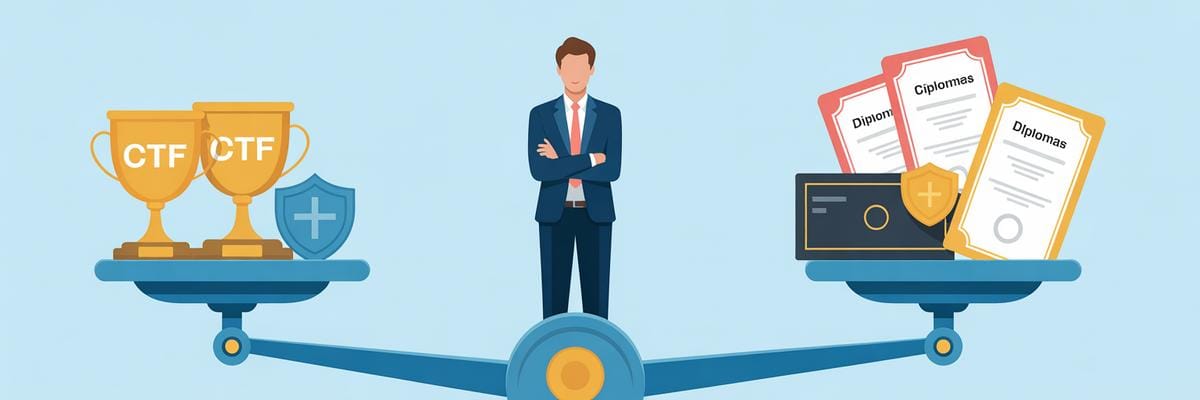
Les CTF restent un excellent terrain de jeu pour progresser vite. Mais, seuls, ils laissent souvent des zones d’ombre : validation formelle, méthode, communication, conformité, livrables et travail en contexte. En combinant challenges, formation structurée et certifications, vous gagnez à la fois en niveau et en crédibilité.
Si vous voulez passer du “je réussis des rooms” au “je suis recruté”, LearnThings vous aide à comparer les formations et certifications en cybersécurité selon votre objectif, votre niveau et vos contraintes. Notre comparateur met en avant les parcours qui transforment vraiment la pratique en employabilité durable.