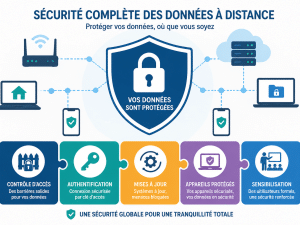

Quand les équipes travaillent à distance, les données de l’entreprise circulent entre les serveurs, les services cloud, les réseaux domestiques et les appareils des collaborateurs. Cette multiplication des points d’accès exige des mesures adaptées. Pour protéger les données de son entreprise en télétravail, cinq mesures se complètent : sécuriser les accès, renforcer l’authentification, maintenir les outils à jour, protéger les appareils et former les équipes.
Pourquoi le télétravail expose davantage les données de l’entreprise
Le télétravail élargit le périmètre informatique à protéger et complique la maîtrise des accès. Une faille peut entraîner une fuite de données, une interruption d’activité ou une perte de confiance des clients et partenaires.
Les menaces les plus fréquentes : phishing, mots de passe faibles, malwares
Le phishing, ou hameçonnage, exploite l’usurpation d’identité pour obtenir des informations confidentielles. Un message apparemment légitime peut ainsi conduire un salarié à divulguer ses identifiants.
Les mots de passe faibles ou réutilisés facilitent également les intrusions. Les logiciels malveillants peuvent, quant à eux, dérober des documents, espionner les activités ou bloquer l’accès aux fichiers professionnels.
Les failles propres au travail à distance : Wi-Fi domestique, appareils personnels, shadow IT
Une connexion domestique mal sécurisée, un ordinateur familial partagé ou des applications non autorisées augmentent les risques. Le shadow IT, qui désigne l’utilisation d’outils numériques sans validation de l’entreprise, complique notamment le contrôle des données stockées et partagées.
Bonne pratique n°1 : sécuriser les accès distants
Sécuriser les connexions professionnelles limite l’exposition des ressources internes sur Internet. Les ressources internes doivent rester accessibles uniquement aux collaborateurs autorisés, à travers des dispositifs fiables et correctement configurés.
Qu’est-ce qui caractérise un bon VPN et en quoi est-il utile ?
Un VPN pour entreprise crée un tunnel chiffré entre l’appareil du collaborateur et une passerelle de confiance. Il protège les échanges qui passent par ce tunnel, notamment sur les réseaux non maîtrisés. Au-delà du chiffrement, une solution adaptée doit proposer une gestion centralisée des utilisateurs, des protocoles modernes et des règles d’accès personnalisables.
Selon l’architecture retenue, une adresse IP de sortie fixe facilite le filtrage des accès aux applications internes. Elle ne remplace pas l’authentification de l’utilisateur. Vérifiez aussi la prise en charge de l’authentification multifacteur (MFA) et la possibilité de retirer rapidement les autorisations d’un collaborateur. L’objectif est de sécuriser les connexions tout en simplifiant leur administration.
Cette protection ne remplace toutefois ni la sécurisation des terminaux ni les mises à jour régulières. Le réseau domestique doit également utiliser un chiffrement Wi-Fi WPA3, ou WPA2 correctement configuré, et un mot de passe robuste.
Bonne pratique n°2 : activer l’authentification multifacteur et renforcer la gestion des mots de passe
La protection des comptes professionnels repose sur des mots de passe robustes, une authentification renforcée et une gestion des identités et des accès adaptée aux responsabilités de chaque collaborateur.
Déployer l’authentification multifacteur : clés de sécurité, passkeys et applications d’authentification
L’authentification multifacteur (MFA) combine des facteurs de catégories différentes : par exemple, un mot de passe et la possession d’une clé de sécurité. Elle doit être activée en priorité sur les messageries, les services cloud et les comptes administrateurs.
Les clés de sécurité FIDO2 et les passkeys, lorsqu’elles sont correctement mises en œuvre, résistent au phishing lié à une fausse page de connexion, contrairement aux codes saisis manuellement. Les applications d’authentification constituent également une solution accessible, même si leur niveau de protection varie selon leur fonctionnement.
Prévoyez aussi une procédure de récupération lorsqu’un salarié perd son téléphone, afin de rétablir son accès sans compromettre la sécurité.
Mettre en place un gestionnaire de mots de passe et le principe du moindre privilège
Un gestionnaire de mots de passe permet de créer et conserver des mots de passe longs et uniques pour chaque service. Son accès doit lui-même bénéficier d’une protection renforcée.
Le principe du moindre privilège consiste à limiter les autorisations aux seules ressources nécessaires. Lorsqu’un collaborateur change de fonction ou quitte l’entreprise, ses droits doivent être rapidement révisés ou supprimés.
Bonne pratique n°3 : maintenir à jour systèmes, logiciels et sauvegardes
Les mises à jour corrigent les vulnérabilités connues, tandis que les sauvegardes permettent de restaurer les données après un incident. Ces deux mesures contribuent directement à la continuité de l’activité.
Automatiser les mises à jour des systèmes d’exploitation, navigateurs et applications
L’automatisation des mises à jour réduit les oublis et accélère l’installation des correctifs. Elle doit concerner les systèmes d’exploitation, les navigateurs, les applications professionnelles et leurs extensions.
Une gestion centralisée permet également d’identifier les appareils qui ne reçoivent plus les correctifs, notamment les ordinateurs rarement connectés au réseau de l’entreprise.
Sauvegarder les données et prévoir un plan de réponse en cas d’incident
Les sauvegardes doivent être régulières, protégées contre les modifications non autorisées et conservées sur des espaces sécurisés. Gardez au moins une copie hors ligne, séparée des systèmes de production. Testez leur restauration : une copie inutilisable ne permet pas la reprise d’activité.
Une simple synchronisation cloud ne remplace pas une sauvegarde : une suppression ou un fichier corrompu peut être répliqué. Vérifiez les versions conservées, la durée de rétention et la procédure de restauration.
Enfin, un plan de réponse doit préciser les personnes à contacter, les mesures d’isolement des appareils compromis et les étapes nécessaires pour reprendre l’activité.
Bonne pratique n°4 : sécuriser les appareils et encadrer le BYOD
Les ordinateurs et smartphones utilisés en télétravail doivent respecter des exigences de sécurité communes. Les équipements professionnels administrés par l’entreprise facilitent l’application de ces protections.
Équiper les postes : chiffrement, antivirus/EDR et verrouillage à distance
Le chiffrement du stockage protège les données au repos, notamment en cas de perte ou de vol d’un appareil éteint. Il ne protège pas à lui seul une session ouverte compromise. Un antivirus ou une solution EDR, dédiée à la détection et à la réponse sur les terminaux, contribue à repérer les comportements suspects et les logiciels malveillants.
Le verrouillage automatique, la limitation des droits administrateurs et la révocation à distance des accès complètent ces mesures.
Définir des règles claires pour les appareils personnels et la gestion centralisée (MDM)
Le BYOD, qui consiste à utiliser un appareil personnel à des fins professionnelles, nécessite des règles précises concernant les applications autorisées, le stockage et l’accès aux informations sensibles.
Une solution de gestion des terminaux mobiles (MDM) peut appliquer des configurations de sécurité et vérifier la conformité des appareils, selon le système et le mode d’inscription. Sur les équipements personnels, préservez la séparation entre données professionnelles et privées ; un éventuel effacement à distance doit se limiter à l’espace professionnel.
Bonne pratique n°5 : former et sensibiliser les collaborateurs
La sécurité des données dépend aussi des habitudes quotidiennes. Des consignes claires aident les équipes à reconnaître les risques et à réagir rapidement.
Organiser des formations courtes et régulières, avec simulations de phishing
Des formations régulières apprennent aux collaborateurs à repérer les tentatives de fraude, vérifier les expéditeurs et utiliser les outils autorisés. Adaptez ces formations en cybersécurité aux outils et aux situations de l’entreprise.
Les simulations de phishing servent à exercer ces réflexes et à encourager le signalement, sans sanctionner les erreurs. Indiquez un canal de signalement connu de tous et apprenez aux équipes à vérifier les demandes inhabituelles par un autre moyen de contact.
Rédiger une charte de télétravail et de sécurité des données conforme au RGPD
Une charte définit les règles d’utilisation des équipements, les accès aux données sensibles et les procédures en cas d’incident.
Elle précise les responsabilités de chacun et les outils autorisés. Les contrôles doivent rester proportionnés et respecter la vie privée des salariés. Une charte ne suffit pas, à elle seule, à assurer la conformité au RGPD : les mesures décrites doivent être appliquées et suivies.
Par où commencer : checklist d’actions prioritaires pour sécuriser le télétravail
- Recensez les données sensibles, les appareils utilisés et les accès à distance.
- Sécurisez les connexions, activez la MFA et vérifiez les autorisations.
- Maintenez les appareils à jour et testez la restauration des sauvegardes.
- Formalisez les règles de télétravail et entraînez les équipes à signaler les incidents.
- Désignez les personnes à contacter et préparez une procédure de réponse aux incidents.
Pour hiérarchiser les corrections selon votre environnement, un audit de cybersécurité permet de compléter cet état des lieux.