
Un audit cybersécurité est un examen méthodique du système d’information d’une organisation. Il identifie les vulnérabilités, évalue les risques et débouche sur un plan d’action priorisé. Il porte sur trois volets : technique (réseaux, serveurs, applications), organisationnel (procédures, politiques) et humain (comportements, sensibilisation). Qui le réalise ? Des auditeurs spécialisés, internes ou externes, souvent via un prestataire qualifié PASSI par l’ANSSI. Le coût varie de 10 000 à 50 000 € pour une infrastructure de taille moyenne (Egerie, 2026). Ces compétences s’acquièrent par une formation en cybersécurité reconnue. Cet article détaille la définition, les types d’audit, les étapes, les profils qui le mènent et leur rémunération.
Sommaire
- En quoi consiste un audit de cybersécurité ?
- Quels sont les différents types d’audit de cybersécurité ?
- Comment se déroule un audit de cybersécurité ?
- Qui réalise un audit de cybersécurité ?
- Quel est le salaire d’un auditeur en cybersécurité ?
- Pourquoi réaliser un audit de cybersécurité en entreprise ?
- Combien coûte et combien de temps dure un audit ?
- FAQ — audit cybersécurité
En quoi consiste un audit de cybersécurité ?
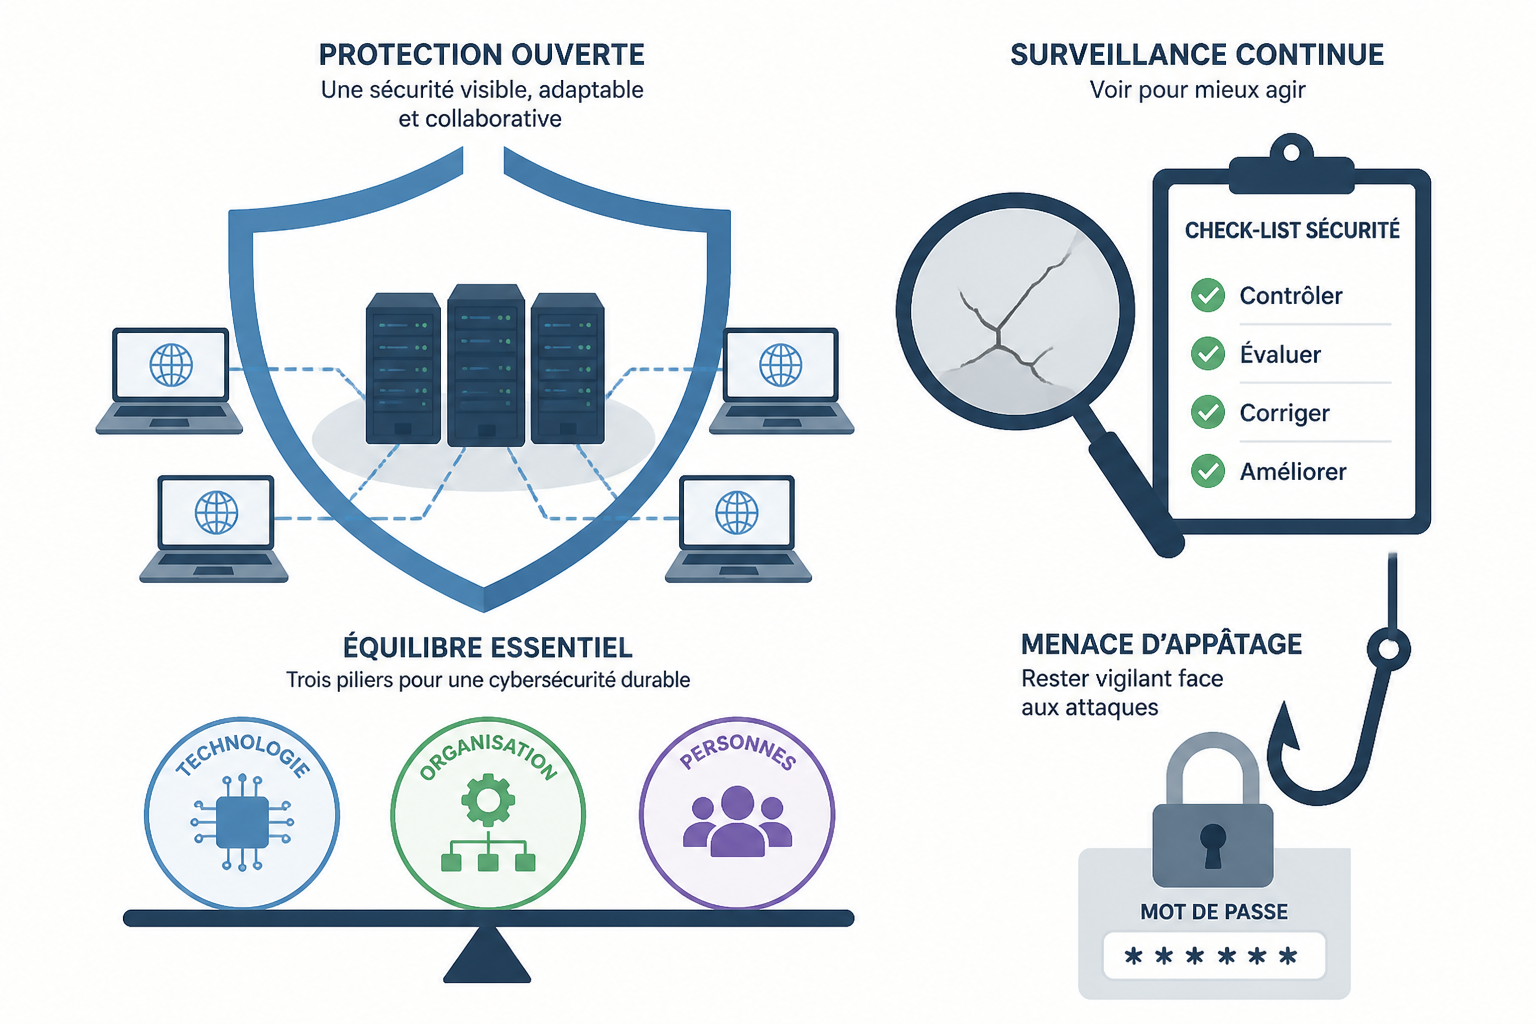
Un audit de cybersécurité consiste à mesurer le niveau réel de sécurité d’un système d’information, puis à recommander des correctifs. L’auditeur analyse les infrastructures, les processus et les usages pour détecter les failles avant qu’un attaquant ne les exploite. Le résultat prend la forme d’un rapport hiérarchisé.
L’audit couvre trois dimensions complémentaires. La dimension technique examine les réseaux, serveurs, postes de travail et applications. La dimension organisationnelle évalue les politiques, les procédures et la gouvernance. La dimension humaine mesure la sensibilisation des collaborateurs, première cause d’incidents via le phishing et les mots de passe faibles.
Les objectifs principaux d’un audit sont précis :
- Identifier les failles — vulnérabilités réseau, applicatives ou de configuration.
- Évaluer les risques — mesurer la probabilité et l’impact d’une attaque.
- Vérifier la conformité — répondre aux exigences ISO 27001, RGPD et directive NIS 2.
- Protéger les actifs clés — sécuriser les données sensibles et les services critiques.
Un audit ne garantit pas une protection totale. Il réduit fortement le risque en traitant les failles critiques en priorité.
— Synthèse des pratiques d’audit (Egerie, 2026)
Quels sont les différents types d’audit de cybersécurité ?
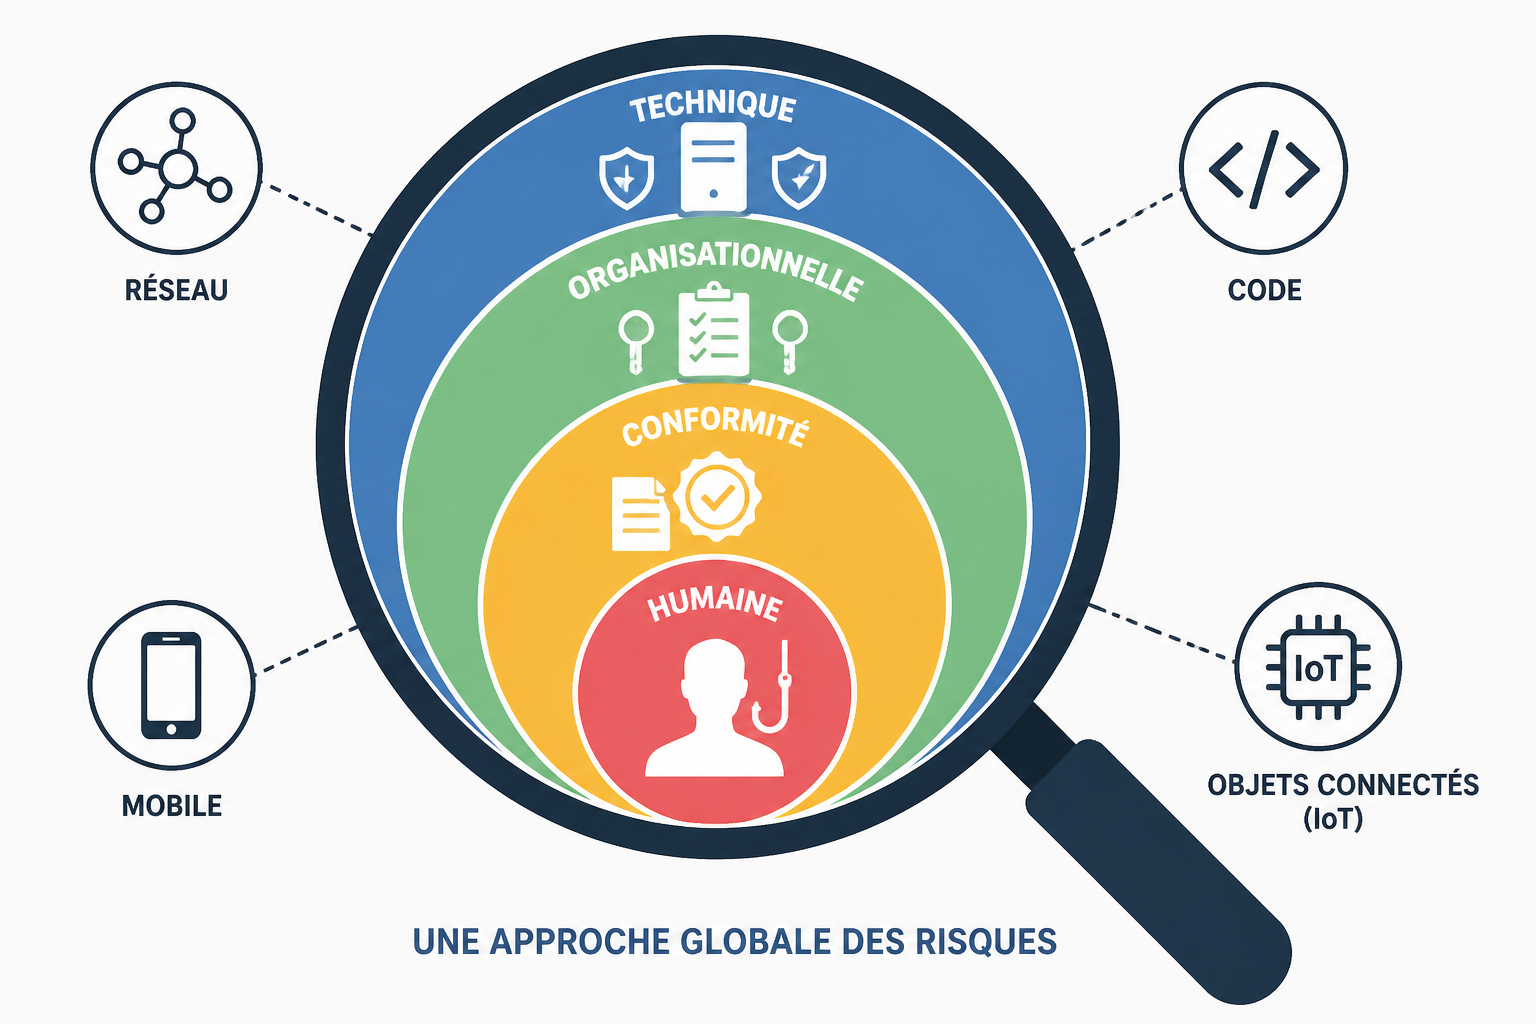
Il existe plusieurs types d’audit de cybersécurité, choisis selon le périmètre visé. Les principaux sont l’audit technique, l’audit organisationnel, l’audit de conformité et l’audit humain. À ces familles s’ajoutent des audits spécialisés sur le réseau interne, les API, le web, le mobile et l’IoT.
- Audit technique — scan de vulnérabilités, tests d’intrusion (pentest), contrôle des configurations serveurs et réseau.
- Audit organisationnel — revue des politiques, gestion des accès, procédures de réponse aux incidents, méthode EBIOS.
- Audit de conformité — vérification du respect du RGPD, de l’ISO 27001, de SOC 2 et de la directive NIS 2.
- Audit humain — campagnes de phishing simulé, évaluation de la sensibilisation et des formations.
- Audit réseau interne — Active Directory, gestion des privilèges, sécurité Wi-Fi.
- Audit applicatif (web, mobile, API) — injection SQL, XSS, authentification, chiffrement des données.
Audit boîte noire, boîte grise et boîte blanche : quelle différence ?
Ces trois approches se distinguent par le niveau d’information fourni à l’auditeur. La boîte noire simule un attaquant externe sans aucune connaissance du système. La boîte grise reproduit un attaquant interne disposant d’un accès partiel. La boîte blanche donne un accès complet pour une évaluation exhaustive.
| Approche | Niveau d’accès | Menace simulée | Usage idéal |
|---|---|---|---|
| Boîte noire | Aucune information | Attaquant externe | Exposition publique (sites, réseaux) |
| Boîte grise | Accès partiel | Collaborateur ou compte compromis | Sécurité interne réaliste |
| Boîte blanche | Accès complet | Analyse approfondie | Conformité et failles complexes |
Comment se déroule un audit de cybersécurité ?
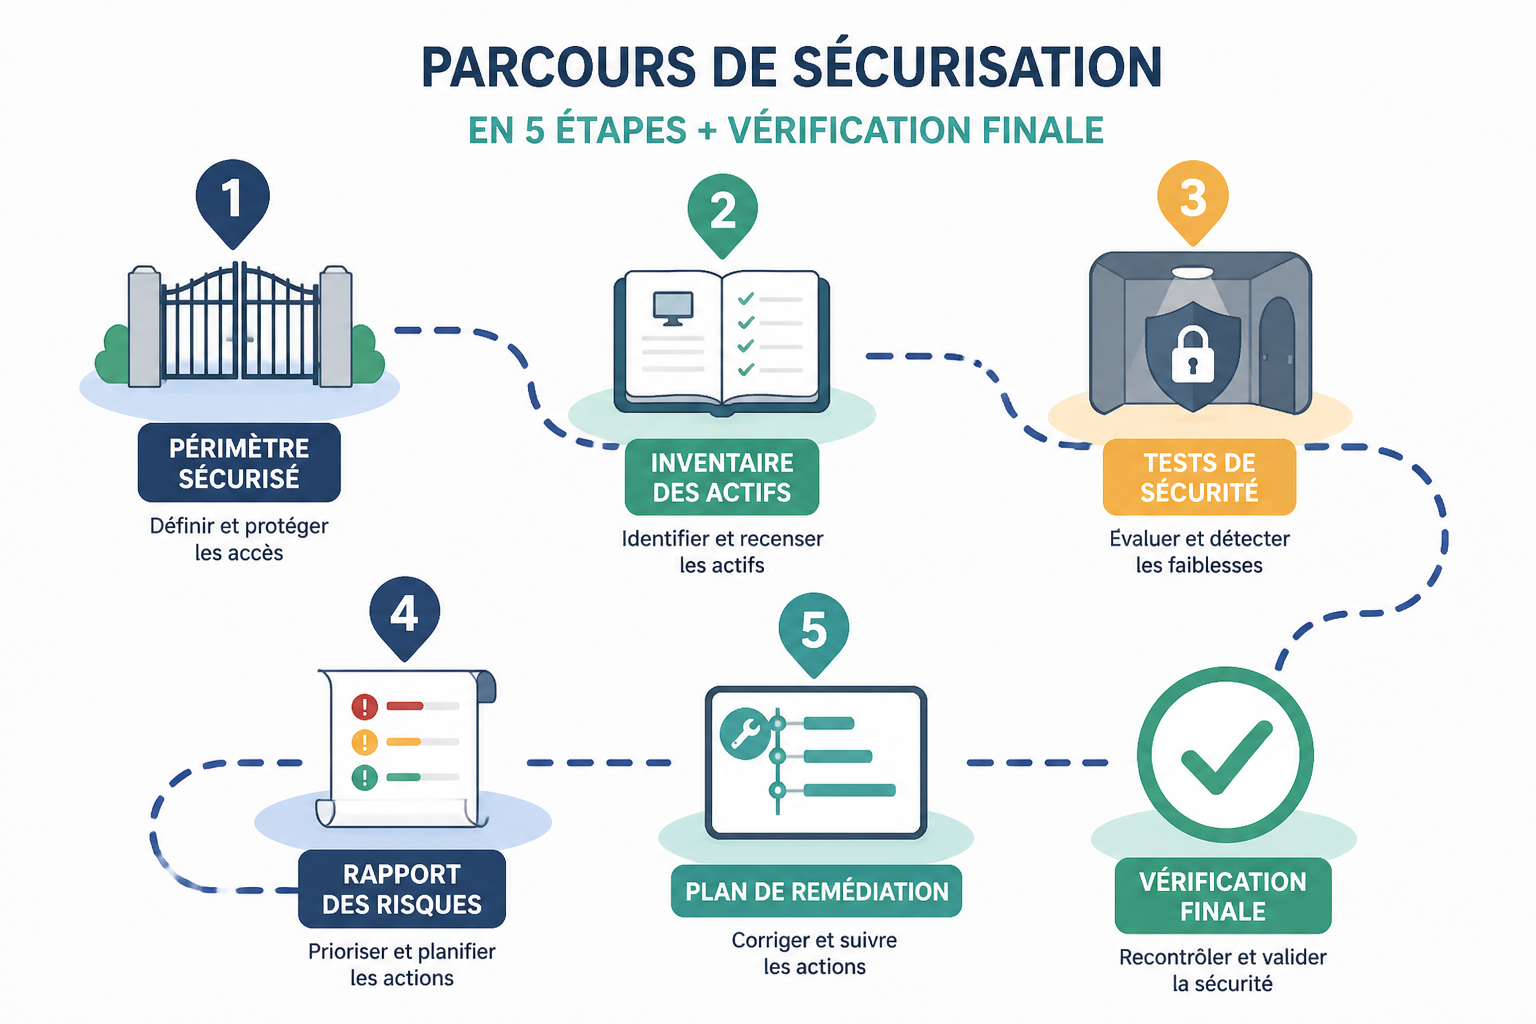
Un audit de cybersécurité suit cinq étapes méthodiques, du cadrage au suivi des corrections. Chaque phase produit un livrable et prépare la suivante. La rigueur du déroulé conditionne la pertinence des recommandations finales.
- Préparation et cadrage — définir le périmètre, recenser les actifs critiques, choisir la méthodologie (boîte noire, grise ou blanche).
- Collecte et diagnostic — inventaire du matériel, analyse des configurations, entretiens avec la DSI et les équipes métiers.
- Tests techniques — analyse de vulnérabilités, tests de pénétration, vérification des droits, contrôle des sauvegardes (PRA/PCA).
- Rapport et recommandations — synthèse des failles, niveau de conformité, hiérarchisation des risques, feuille de route priorisée.
- Suivi et correction — mise en œuvre des mesures, indicateurs de suivi, audit de contrôle après plusieurs mois.
« Sécuriser un service numérique ou un système d’information de manière adaptée et proportionnée aux risques identifiés est l’objectif premier de tout audit de sécurité. »
— MonServiceSécurisé, ANSSI
Qui réalise un audit de cybersécurité ?
Un audit de cybersécurité est réalisé par un auditeur spécialisé, interne ou externe à l’entreprise. En interne, ce rôle revient à un RSSI ou à une équipe sécurité. En externe, l’organisation fait appel à un cabinet ou à un prestataire qualifié, souvent labellisé PASSI par l’ANSSI.
Le choix entre interne et externe dépend des ressources et du besoin d’objectivité. Un prestataire externe apporte un regard neuf et des certifications reconnues. Les profils qui mènent ces missions se forment via un parcours spécialisé en sécurité informatique, puis acquièrent des certifications techniques.
- Auditeur cybersécurité — pilote l’audit, rédige le rapport et les recommandations.
- Pentester — réalise les tests d’intrusion sur les systèmes ciblés.
- RSSI — responsable interne qui commande et exploite l’audit.
- Prestataire PASSI — cabinet qualifié par l’ANSSI pour les audits encadrés.
Quelles certifications pour devenir auditeur ?
Devenir auditeur cybersécurité passe par des certifications techniques reconnues. Les plus recherchées couvrent le test d’intrusion, la gestion de la sécurité de l’information et la conformité. Elles complètent un socle de formation initiale en informatique ou en cybersécurité.
- ISO 27001 Lead Auditor — audit des systèmes de management de la sécurité.
- CEH (Certified Ethical Hacker) — techniques offensives et tests d’intrusion.
- EBIOS Risk Manager — méthode d’analyse des risques reconnue par l’ANSSI.
- OSCP — certification avancée en pentest.
Quel est le salaire d’un auditeur en cybersécurité ?
Un auditeur en cybersécurité gagne de 35 000 à 40 000 € brut par an en début de carrière, et de 50 000 à 70 000 € brut au stade senior (Jedha, 2026). Les profils les plus expérimentés atteignent jusqu’à 120 000 € brut par an. La rémunération progresse vite avec l’expertise et les certifications.
| Niveau | Expérience | Salaire brut annuel | Source |
|---|---|---|---|
| Débutant | 0 à 2 ans | 35 000 à 40 000 € | Jedha, 2026 |
| Senior | 5 ans et plus | 50 000 à 70 000 € | Jedha, 2026 |
| Expert | Fin de carrière | Jusqu’à 120 000 € | Jedha, 2026 |
Pourquoi réaliser un audit de cybersécurité en entreprise ?
Réaliser un audit de cybersécurité protège l’entreprise contre des pertes financières majeures et sécurise sa conformité. En 2024, la cybercriminalité a représenté un coût estimé à plus de 100 milliards d’euros pour les entreprises françaises (FEVAD, 2024). L’audit détecte les failles avant l’attaque.
Trois raisons principales justifient cette démarche, quelle que soit la taille de l’organisation :
- Anticiper les menaces — repérer les vulnérabilités via pentests et analyses, puis les corriger.
- Répondre aux obligations — satisfaire le RGPD, la directive NIS 2 et les normes sectorielles santé ou finance.
- Renforcer la confiance — rassurer clients, partenaires et investisseurs lors d’appels d’offres.
L’erreur humaine reste la première cause d’incidents. Les attaques par phishing et la mauvaise gestion des mots de passe dominent. C’est pourquoi un audit intègre toujours un volet de sensibilisation, levier que l’on développe avec une formation cyber adaptée aux équipes.
Combien coûte et combien de temps dure un audit ?
Un audit complet coûte en moyenne de 10 000 à 50 000 € pour une infrastructure de taille moyenne (Egerie, 2026). La durée varie de quelques jours pour un audit technique à plusieurs semaines pour un audit organisationnel. Le prix dépend du périmètre et de la complexité du système.
| Critère | Audit technique | Audit organisationnel |
|---|---|---|
| Durée | Quelques jours à 1 semaine | Plusieurs semaines |
| Périmètre | Réseaux, serveurs, applications | Procédures, politiques, gouvernance |
| Coût indicatif | Inclus dans la fourchette globale | 10 000 à 50 000 € (audit complet) |
FAQ — audit cybersécurité
Qu’est-ce qu’un audit cybersécurité ?
Un audit cybersécurité est un processus méthodique qui analyse l’état de sécurité du système d’information d’une entreprise. Il identifie les vulnérabilités, évalue les risques et définit un plan d’action pour protéger les données et les infrastructures critiques. Il couvre les volets technique, organisationnel et humain.
Quels sont les trois types d’audit ?
En cybersécurité, on distingue surtout trois familles selon l’angle d’analyse : l’audit technique, l’audit organisationnel et l’audit de conformité. L’audit technique teste les systèmes et réseaux. L’audit organisationnel évalue les procédures et la gouvernance. L’audit de conformité vérifie le respect des normes comme l’ISO 27001 ou le RGPD. Un audit humain complète souvent ce trio.
L’audit fait-il partie de la cybersécurité ?
Oui, l’audit est un pilier de la cybersécurité. Il protège les données contre les violations, évite les sanctions de non-conformité et renforce la confiance des clients et des partenaires. Quelle que soit la taille de l’organisation, l’audit vérifie que les mesures en place protègent réellement contre les menaces.
Quel est le salaire d’un auditeur en cybersécurité ?
Un auditeur en cybersécurité gagne de 35 000 à 40 000 € brut par an en début de carrière, et de 50 000 à 70 000 € brut au stade senior (Jedha, 2026). Les profils les plus expérimentés atteignent jusqu’à 120 000 € brut par an en fin de carrière. Les certifications accélèrent cette progression.
Un audit de cybersécurité est-il obligatoire ?
Dans certains secteurs, l’audit est imposé, notamment pour les infrastructures critiques couvertes par la directive NIS 2. Pour les autres organisations, il reste fortement recommandé afin de réduire l’exposition aux cybermenaces. Un audit régulier, au moins annuel, est une bonne pratique largement admise.
Comment se former pour réaliser des audits cyber ?
Se former à l’audit cyber commence par un socle solide en sécurité des systèmes d’information. Les parcours combinent théorie et pratique des tests d’intrusion. Découvrez les programmes adaptés à ce métier sur la page dédiée aux formations en cybersécurité certifiantes.
Quelles normes maîtriser pour la conformité ?
L’ISO 27001, le RGPD et la directive NIS 2 structurent la conformité d’un audit. Ces référentiels guident l’évaluation des risques et des procédures. Un module spécialisé en gouvernance et conformité cyber aide à les intégrer.
L’audit n’est qu’une première marche vers une posture de sécurité durable. Chez LearnThings, notre mission est de vous aider à choisir et financer la formation qui transforme ces compétences en carrière, du premier pentest jusqu’au poste de RSSI.
[ { “@context”:”https://schema.org”,”@type”:”Article”, “headline”:”En quoi consiste un audit de cybersécurité et qui le réalise ?”, “description”:”Audit cybersécurité : définition, types, étapes, profils qui le réalisent, salaire de l’auditeur et coût d’un audit pour l’entreprise.”, “datePublished”:”2026-07-03″,”dateModified”:”2026-07-03″, “author”:{“@type”:”Organization”,”name”:”LearnThings”,”url”:”https://www.learnthings.fr”}, “publisher”:{“@type”:”Organization”,”name”:”LearnThings”,”url”:”https://www.learnthings.fr”}, “mainEntityOfPage”:{“@type”:”WebPage”,”@id”:”https://www.learnthings.fr/audit-cybersecurite-en-quoi-consiste-qui-realise/”}, “url”:”https://www.learnthings.fr/audit-cybersecurite-en-quoi-consiste-qui-realise/” }, { “@context”:”https://schema.org”,”@type”:”FAQPage”, “mainEntity”:[ {“@type”:”Question”,”name”:”Qu’est-ce qu’un audit cybersécurité ?”,”acceptedAnswer”:{“@type”:”Answer”,”text”:”Un audit cybersécurité est un processus méthodique qui analyse l’état de sécurité du système d’information d’une entreprise. Il identifie les vulnérabilités, évalue les risques et définit un plan d’action pour protéger les données et les infrastructures critiques. Il couvre les volets technique, organisationnel et humain.”}}, {“@type”:”Question”,”name”:”Quels sont les trois types d’audit ?”,”acceptedAnswer”:{“@type”:”Answer”,”text”:”En cybersécurité, on distingue surtout trois familles selon l’angle d’analyse : l’audit technique, l’audit organisationnel et l’audit de conformité. L’audit technique teste les systèmes et réseaux. L’audit organisationnel évalue les procédures et la gouvernance. L’audit de conformité vérifie le respect des normes comme l’ISO 27001 ou le RGPD. Un audit humain complète souvent ce trio.”}}, {“@type”:”Question”,”name”:”L’audit fait-il partie de la cybersécurité ?”,”acceptedAnswer”:{“@type”:”Answer”,”text”:”Oui, l’audit est un pilier de la cybersécurité. Il protège les données contre les violations, évite les sanctions de non-conformité et renforce la confiance des clients et des partenaires. Quelle que soit la taille de l’organisation, l’audit vérifie que les mesures en place protègent réellement contre les menaces.”}}, {“@type”:”Question”,”name”:”Quel est le salaire d’un auditeur en cybersécurité ?”,”acceptedAnswer”:{“@type”:”Answer”,”text”:”Un auditeur en cybersécurité gagne de 35 000 à 40 000 € brut par an en début de carrière, et de 50 000 à 70 000 € brut au stade senior (Jedha, 2026). Les profils les plus expérimentés atteignent jusqu’à 120 000 € brut par an en fin de carrière. Les certifications accélèrent cette progression.”}}, {“@type”:”Question”,”name”:”Un audit de cybersécurité est-il obligatoire ?”,”acceptedAnswer”:{“@type”:”Answer”,”text”:”Dans certains secteurs, l’audit est imposé, notamment pour les infrastructures critiques couvertes par la directive NIS 2. Pour les autres organisations, il reste fortement recommandé afin de réduire l’exposition aux cybermenaces. Un audit régulier, au moins annuel, est une bonne pratique largement admise.”}} ] }, { “@context”:”https://schema.org”,”@type”:”BreadcrumbList”, “itemListElement”:[ {“@type”:”ListItem”,”position”:1,”name”:”Accueil”,”item”:”https://www.learnthings.fr/”}, {“@type”:”ListItem”,”position”:2,”name”:”Cybersécurité”,”item”:”https://www.learnthings.fr/formations/informatique/cybersecurite/”}, {“@type”:”ListItem”,”position”:3,”name”:”Audit de cybersécurité”,”item”:”https://www.learnthings.fr/audit-cybersecurite-en-quoi-consiste-qui-realise/”} ] } ]