
Commencer la cybersécurité en 2026, c’est suivre une méthode simple et progressive pour passer de “débutant” à “recrutable” en quelques mois, en France. Ce guide s’adresse aux étudiants, aux personnes en reconversion et aux autodidactes qui veulent savoir quoi apprendre, quand le faire, où s’entraîner, et pourquoi ce secteur recrute fortement malgré un niveau d’exigence élevé.
Ce qu’il faut retenir
La bonne roadmap en 2026 : comprendre le marché français, consolider les fondamentaux (réseaux, systèmes, menaces, chiffrement), viser 1 certification utile, produire un portfolio visible, puis se spécialiser (IA, identités, post-quantique). En parallèle, préparez l’entrée sur le marché (CV, LinkedIn, réseau, plan 90 jours). La régularité (4–6 h/semaine) fait la différence.
📝 Trouvez votre point de départ en cybersécurité
Ce guide couvre toutes les étapes pour débuter en cybersécurité en 2026.
Ce mini-quiz vous oriente vers les sections prioritaires selon votre situation actuelle.
1️⃣ Quel est votre profil aujourd’hui ?
- Débutant complet (zéro expérience technique)
→ Commencez par Étape 1 : Acquérir les fondamentaux techniques et les ressources gratuites d’auto-formation. - En reconversion ou recherche d’emploi
→ Concentrez-vous sur Étape 2 : Certifications stratégiques et Étape 5 : Intégrer le marché du travail. - Déjà des bases IT (réseau, système, dev)
→ Passez directement à Étape 3 : Portfolio de projets et Étape 4 : Se spécialiser.
2️⃣ Quel est votre objectif principal ?
- Décrocher un premier poste en cybersécurité
→ Lisez en priorité Les métiers d’entrée accessibles, Stratégies de recherche d’emploi et le Plan 90 jours. - Obtenir une certification reconnue
→ Direction Étape 2 : Certifications recommandées et Stratégie d’étude et préparation aux examens. - Monter en compétences pour évoluer
→ Focalisez-vous sur Étape 4 : Se spécialiser dans les tendances 2026 (IA, identités, post-quantique).
3️⃣ Combien de temps pouvez-vous y consacrer par semaine ?
- Moins de 4 heures/semaine
→ Suivez le parcours progressif sur 6 à 12 mois avec les exercices pratiques courts et la veille technologique. - 4 à 6 heures/semaine (rythme recommandé)
→ Vous pouvez suivre la roadmap complète en 6 mois : fondamentaux, certification, portfolio, spécialisation. - Plus de 10 heures/semaine (bootcamp, formation intensive)
→ Explorez les formations et bootcamps français pour accélérer vers un premier poste en 3-4 mois.
Cybersécurité en 2026 : état du marché et opportunités en France
En France, la cybersécurité reste un secteur en tension en 2026, avec une pénurie estimée à 35 000 experts et un besoin de recrutements récurrents. Concrètement, cela crée des opportunités pour les juniors, notamment dans divers métiers de la cybersécurité accessibles sans diplôme d’ingénieur, à condition de prouver des bases solides et une démarche structurée.
Les chiffres clés du secteur en 2026
Le marché progresse vite, poussé par le RGPD, la généralisation du cloud et l’industrialisation des ransomware. Plusieurs sources françaises évoquent une croissance autour de +15 % par an, et des salaires juniors qui démarrent souvent entre 35 000 et 45 000 € brut/an selon le poste et la région.
| Indicateur | Ordre de grandeur (France, 2026) | Ce que ça implique pour un débutant |
| Pénurie de talents | ~35 000 profils manquants | Plus d’offres, mais sélection sur les preuves (projets, certifs). |
| Croissance du marché | ~+15 %/an | Création de nouveaux rôles (cloud, identité, IA défensive). |
| Salaire junior | 35 000 à 45 000 € brut/an | Possible dès le premier poste si les bases sont maîtrisées. |
| Attaques liées aux identifiants | ~80 % commencent par des identifiants volés | Priorité forte sur IAM, MFA, gestion des accès. |
Les profils et compétences les plus recherchés
Les entreprises cherchent des profils capables d’être opérationnels rapidement, même en junior. Les domaines qui ressortent fortement en 2026 : cloud, gestion des identités, supervision (SOC), et automatisation/IA appliquée à la sécurité.
Pour cadrer votre montée en compétences, basez-vous sur un référentiel clair de compétences pour exceller dans la cybersécurité : vous éviterez d’apprendre “au hasard”, et vous saurez quoi démontrer en entretien.
- Analyste SOC junior : lecture de logs, tri d’alertes, premiers réflexes d’investigation.
- Support sécurité / IAM junior : MFA, cycle de vie des comptes, droits, procédures d’accès.
- Auditeur junior : contrôles de base, hygiène sécurité, configuration, rapports clairs.
- Sensibilisation / awareness : phishing, pratiques sûres, animation, mesure de maturité.
Une fois ce panorama posé, vous pouvez avancer sans stress : la clé est de construire des bases robustes avant de “choisir une spécialité”.
Étape 1 : Acquérir les fondamentaux techniques (1-2 mois)
Les fondamentaux sont votre accélérateur. En 1 à 2 mois, avec 4 à 6 h par semaine, vous pouvez atteindre un niveau où tout le reste devient plus simple : certifications, labs, compréhension des incidents, et échanges avec des pros.
Les compétences techniques essentielles pour débuter
Commencez par ce socle, car il couvre une grande partie des attentes du marché. Beaucoup d’offres insistent sur des bases réseaux/systèmes, car ce sont les briques de tout le reste.
| Compétence | Ce que vous devez savoir (minimum utile) | Pourquoi c’est indispensable | Exercice simple |
| Réseaux | TCP/IP, ports, DNS, HTTP(S), NAT, pare-feu | Sans ça, vous “subissez” les alertes et les scans. | Lire un pcap basique sur Wireshark. |
| Systèmes | Linux (fichiers, droits, services), Windows (comptes, journaux) | La plupart des incidents se lisent via logs et permissions. | Créer des utilisateurs, gérer droits, lire des logs. |
| Menaces | phishing, malware, ransomware, attaques par identifiants | Vous devez reconnaître les scénarios réels, pas théoriques. | Classer 10 IOC (hash, domaines, IP) dans un tableau perso. |
| Chiffrement | TLS, clés, hash, MFA, notions de PKI | Le RGPD et la sécurité des accès le rendent incontournable. | Tester OpenSSL, comprendre un certificat TLS. |
Ressources gratuites pour l’auto-formation
Pour avancer vite, adoptez un rythme répétable, pas un sprint. L’objectif n’est pas de tout voir, mais d’installer des automatismes et un vocabulaire solide, puis d’ajouter de la pratique chaque semaine.
Si vous voulez un fil conducteur clair, ce guide peut aider à apprendre pour maîtriser la cybersécurité sans vous disperser, en gardant une progression logique.
- 70 % pratique : labs, VM, exercices guidés, mini-projets.
- 20 % veille : lecture ANSSI, retours d’incidents, bonnes pratiques.
- 10 % notes : un carnet d’erreurs + définitions + commandes utiles.
Exercices pratiques pour consolider les bases
La pratique transforme vos connaissances en réflexes. Faites simple, mais faites réel : votre futur recruteur veut voir que vous savez reproduire une méthode, pas réciter une définition.
- Installer Linux dans VirtualBox et créer 2 utilisateurs avec droits différents.
- Scanner votre lab (uniquement) avec Nmap, puis expliquer chaque port ouvert.
- Capturer 5 minutes de trafic sur Wireshark et identifier DNS, TLS, HTTP.
- Écrire une mini-procédure : “que faire si un compte est compromis ?”.
Quand ces gestes deviennent naturels, vous êtes prêt à investir du temps (et parfois un budget) dans des certifications réellement utiles.
Étape 2 : Obtenir les certifications stratégiques (3-6 mois)
En France, une certification bien choisie peut accélérer l’employabilité, surtout en reconversion. Mais l’erreur classique, c’est de collectionner des badges sans pratique : visez 1 certification socle, puis un complément selon votre cible (SOC, réseau, cloud, IAM).
Les certifications recommandées pour débutants en France
Voici une comparaison pragmatique, avec des budgets réalistes en euros. L’idée n’est pas de “tout faire”, mais de choisir ce qui crée le plus de signal pour un poste junior.
| Certification | Niveau | Durée de préparation | Coût examen | Quand la choisir |
| CompTIA Security+ | Débutant | 2–3 mois | ~400 € | Socle global, utile pour SOC, audit junior, IAM. |
| CCNA (orientation sécurité/réseau) | Débutant+ | 3 mois | ~300 € | Si vous visez réseau, pare-feu, infrastructure. |
| Parcours/labels liés ANSSI (ex : SecNumEdu) | France-spécifique | 1–2 mois | 0 à 500 € (selon formation) | Si vous ciblez secteur public, prestataires, écosystème français. |
| CEH (junior) | Intermédiaire | 4 mois | ~1 200 € | Si vous voulez une porte d’entrée vers le pentest. |
Pour aller plus loin sur le choix et l’ordre logique, ce dossier sur les certifications cybersécurité aide à éviter les parcours incohérents et à aligner la certif sur un métier.
Formations et bootcamps français : coûts et bénéfices
Si vous avez besoin de cadre, un bootcamp ou une formation structurée peut accélérer votre progression. En 2026, on voit souvent des formats de 3 à 6 mois, avec des tarifs typiques entre 2 000 et 5 000 €, et des options finançables selon les cas (CPF, dispositifs régionaux, France Travail).
Avant de payer, vérifiez trois éléments : part de pratique, projets évalués et accompagnement carrière. Une formation sans portfolio à la sortie vous ralentira, même si le contenu est bon.
Stratégie d’étude et préparation aux examens
Une préparation efficace ressemble plus à un entraînement qu’à une révision scolaire. Vous cherchez la compréhension, puis la répétition, puis la simulation d’examen, dans cet ordre.
| Semaine | Objectif | Livrable concret |
| 1–2 | Comprendre le syllabus + combler les trous | Liste de notions inconnues + fiches courtes |
| 3–6 | Pratiquer chaque thème | Commandes, captures, mini-rapports |
| 7–8 | Simuler l’examen | Scores, erreurs récurrentes, plan de correction |
Une fois votre première certification obtenue, l’étape suivante vous rend vraiment crédible : construire des preuves publiques, propres, et faciles à lire.
Étape 3 : Créer un portfolio de projets pratiques (mois 4+)
Un portfolio est votre “expérience” quand vous n’avez pas encore d’expérience. En France, beaucoup de recruteurs attendent des preuves : rapports, captures, procédures, et une trace de raisonnement claire, même sur des projets modestes.
5 projets pratiques étape par étape pour débutants
Ces projets sont accessibles, et surtout démontrables. Chacun doit produire un livrable lisible par un non-expert : un PDF simple, des captures, une checklist, une conclusion.
- Scan de vulnérabilités (2 h) : Nmap/OpenVAS sur VM de test, puis priorisation des risques.
- Simulation d’incident (4 h) : scénario “compte compromis”, actions, chronologie, décisions.
- Sécurité cloud (5 h) : configuration IAM sur un free tier, MFA, moindre privilège.
- Chasse au phishing (3 h) : analyse d’emails, détection d’indices, recommandations.
- Audit IoT domestique (6 h) : cartographie, risques, corrections, limites.
Documenter et présenter efficacement ses projets
La documentation fait souvent la différence entre “j’ai bricolé” et “je sais travailler”. Votre objectif : montrer une méthode reproductible, et une communication claire.
- Un dépôt GitHub par projet, avec README simple (objectif, prérequis, étapes).
- Un rapport PDF : contexte, résultats, risques, corrections, limites.
- Une section “leçons apprises” : erreurs, correctifs, prochaines améliorations.
Quand votre portfolio est prêt, ajoutez une couche qui rassure les recruteurs : une spécialisation lisible, alignée sur les tendances 2026.
Étape 4 : Se spécialiser dans les tendances 2026
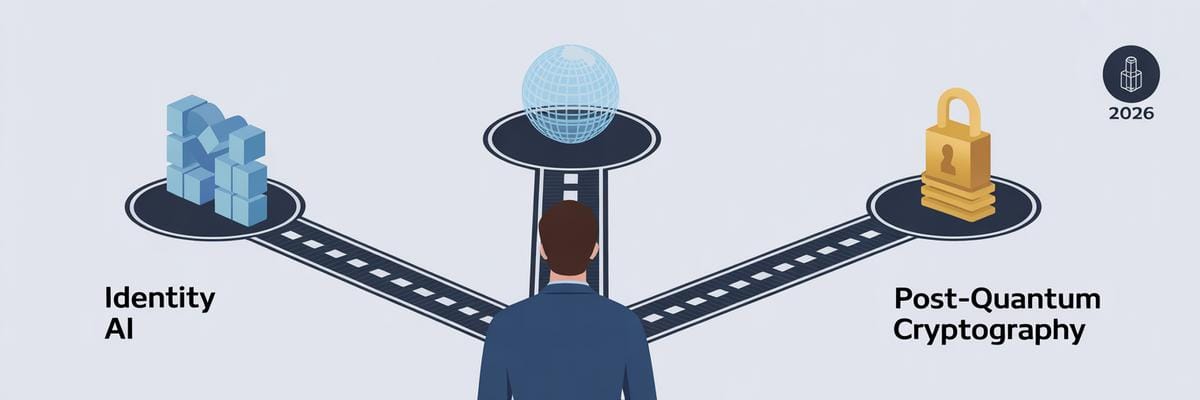
Se spécialiser ne veut pas dire s’enfermer. Cela signifie choisir un angle clair, apprendre le vocabulaire métier, et construire 1 à 2 projets qui prouvent votre orientation. En 2026, trois axes se démarquent fortement : IA, identités, cryptographie post-quantique.
L’IA et la cybersécurité : nouvelles menaces et opportunités
L’IA accélère les attaques (phishing plus crédible, automatisation, reconnaissance), mais elle aide aussi la défense (tri d’alertes, aide à l’investigation, synthèses). Pour un junior, le différenciant concret est de savoir écrire des prompts utiles et sécurisés, sans exposer de données sensibles.
- Compétence à viser : transformer un log brut en hypothèses d’incident.
- Erreur à éviter : copier-coller des données confidentielles dans un outil tiers.
- Projet simple : générer une procédure d’investigation, puis la tester sur un lab.
La sécurité des identités comme nouveau périmètre critique
Si 80 % des violations démarrent par des identifiants volés, la conséquence est immédiate : IAM et contrôle d’accès deviennent centraux. C’est un excellent terrain pour les juniors, car on peut prouver des compétences avec des scénarios simples : MFA, rôles, permissions, revues d’accès.
Approfondir vos options de validation peut être utile à ce stade, notamment via un panorama des certifications en cybersécurité qui met en perspective les parcours “identité”, “SOC” et “cloud”.
La cryptographie post-quantique et autres tendances d’avenir
La cryptographie post-quantique arrive par vagues, avec un sujet très concret avant même de “faire du post-quantique” : l’inventaire. Vous devez savoir où se trouve la crypto dans un SI (TLS, API, VPN, certificats, bibliothèques), sinon aucune migration n’est pilotable.
- Premier réflexe : cartographier certificats, dépendances, durées de vie.
- Deuxième réflexe : documenter les usages critiques (auth, chiffrement, signature).
- Troisième réflexe : suivre les recommandations officielles et les calendriers.
Avec une spécialisation cohérente, vous pouvez convertir vos preuves en entretiens, puis en premier poste. C’est l’étape où la stratégie compte autant que la technique.
Étape 5 : Intégrer le marché du travail français (mois 6+)
À partir du 6e mois, votre objectif est simple : transformer votre progression en signaux de recrutement. Visez une candidature “prête à lire” : un CV orienté preuves, un LinkedIn aligné, et un portfolio consultable en 2 minutes.
Les métiers d’entrée accessibles aux débutants
Plusieurs postes sont réalistes en junior, surtout si vous avez une certification socle et 3 à 5 projets bien documentés. Les salaires varient selon la ville, la taille de l’entreprise et le secteur, mais on observe souvent des entrées entre 35 000 et 45 000 € brut/an.
| Métier | Ce que vous faites au quotidien | Salaire junior (ordre de grandeur) | Prochaine étape |
| Analyste SOC | Alertes, tri, investigation de base, escalade | ~38 000 € brut/an | Threat hunting, incident response, SIEM avancé |
| Sensibilisateur | Prévention phishing, ateliers, contenus, mesure | ~35 000 € brut/an | GRC, conformité, pilotage sécurité |
| Auditeur junior | Contrôles, configuration, recommandations, rapport | ~42 000 € brut/an | Audit complet, ISO 27001, pentest (selon profil) |
Stratégies de recherche d’emploi et networking
Le marché récompense les candidats visibles et cohérents. Postulez, mais construisez aussi un réseau : un message utile vaut mieux que dix “je cherche une alternance”. Et planifiez des rendez-vous récurrents (événements, meetups, salons).
- Plateformes : France Travail, Apec, LinkedIn (mots-clés “SOC junior”, “IAM junior”, “audit junior”).
- Événements : le FIC 2026, et les communautés locales (sécurité, cloud, dev).
- Routine : 2 candidatures ciblées + 2 prises de contact par semaine.
Si vous cherchez un parcours structuré et comparable, vous pouvez aussi explorer des formations en cybersécurité adaptées à votre rythme, votre budget et votre objectif métier, un sujet que nous abordons dans notre article sur formations en cybersécurité.
Plan d’action pour les 90 premiers jours en poste
Les 90 premiers jours servent à gagner la confiance. Vous n’avez pas besoin d’être “expert”, mais vous devez être fiable, rigoureux, et capable d’apprendre vite sans casser la production.
- Semaine 1–2 : comprendre l’organisation, la stack, les outils, et les règles d’escalade.
- Semaine 3–4 : produire 1 livrable utile (procédure, dashboard, guide d’analyse).
- Mois 2 : améliorer un processus (alerting, triage, revue d’accès, durcissement).
- Mois 3 : choisir un axe de spécialisation et proposer un plan de montée en compétence.
Quand vous avez un premier poste, le risque n’est plus “de ne pas savoir”, mais de stagner. La dernière brique, c’est votre système de progression continue.
Construire un plan de formation continue pour rester compétitif
La cybersécurité évolue trop vite pour apprendre une fois et “être tranquille”. Votre meilleur avantage, c’est une mécanique simple : veille courte, pratique régulière, et objectifs mesurables. Même 2 heures par semaine suffisent, si elles sont bien investies.
Veille technologique et ressources à suivre
La veille doit servir vos décisions, pas remplir un fil d’actualité. Suivez quelques sources fiables, puis notez ce qui change vraiment : techniques d’attaque, recommandations, normes, et retours d’incidents.
- Publications et alertes d’organismes de référence (dont l’ANSSI).
- Blogs techniques d’équipes SOC/DFIR et retours d’expérience terrain.
- Analyses post-mortem d’incidents : ce qui a cassé, ce qui a sauvé.
Planifier sa progression à long terme en cybersécurité
Fixez des paliers simples, puis ajustez. Un bon plan n’est pas “ambitieux”, il est tenable, et il produit des preuves visibles au fil du temps.
- À 1 an : 1 poste junior + 1 certification socle + 6 projets documentés.
- À 3 ans : spécialisation claire (SOC avancé, IAM, cloud sec, GRC, pentest).
- À 5 ans : pilotage (lead), expertise reconnue, ou rôle transverse (architecture, RSSI).
Si vous voulez aller plus vite sans vous tromper de parcours, LearnThings compare les formations et certifications selon votre niveau, votre objectif métier et votre budget. Notre rôle : vous aider à choisir une formation pertinente, au bon moment, avec des critères concrets et facilement vérifiables.