Les Meilleures Formations Certification ISO 27001 de 2026

âžĄïž Notre Classement 

Une formation Ă  la Certification ISO 27001 prĂ©pare Ă  mettre en Ɠuvre un systĂšme de management de la sĂ©curitĂ© de l’information conforme Ă  la norme ISO. Elle couvre l’analyse des risques, les politiques de sĂ©curitĂ©, les contrĂŽles organisationnels et techniques, ainsi que l’audit de conformitĂ©.

Approfondissez vos recherches âžĄïž

Nous recommandons nos formations de maniĂšre indĂ©pendante. Des commissions peuvent ĂȘtre perçues via nos liens. Plus d’infos sur notre processus de sĂ©lections ici.

❀ Formationsqu’on love<3

Pour former vos Ă©quipes ïżœ

Voir la formation

Les meilleurs formations Certification ISO 27001

PARTENAIRE

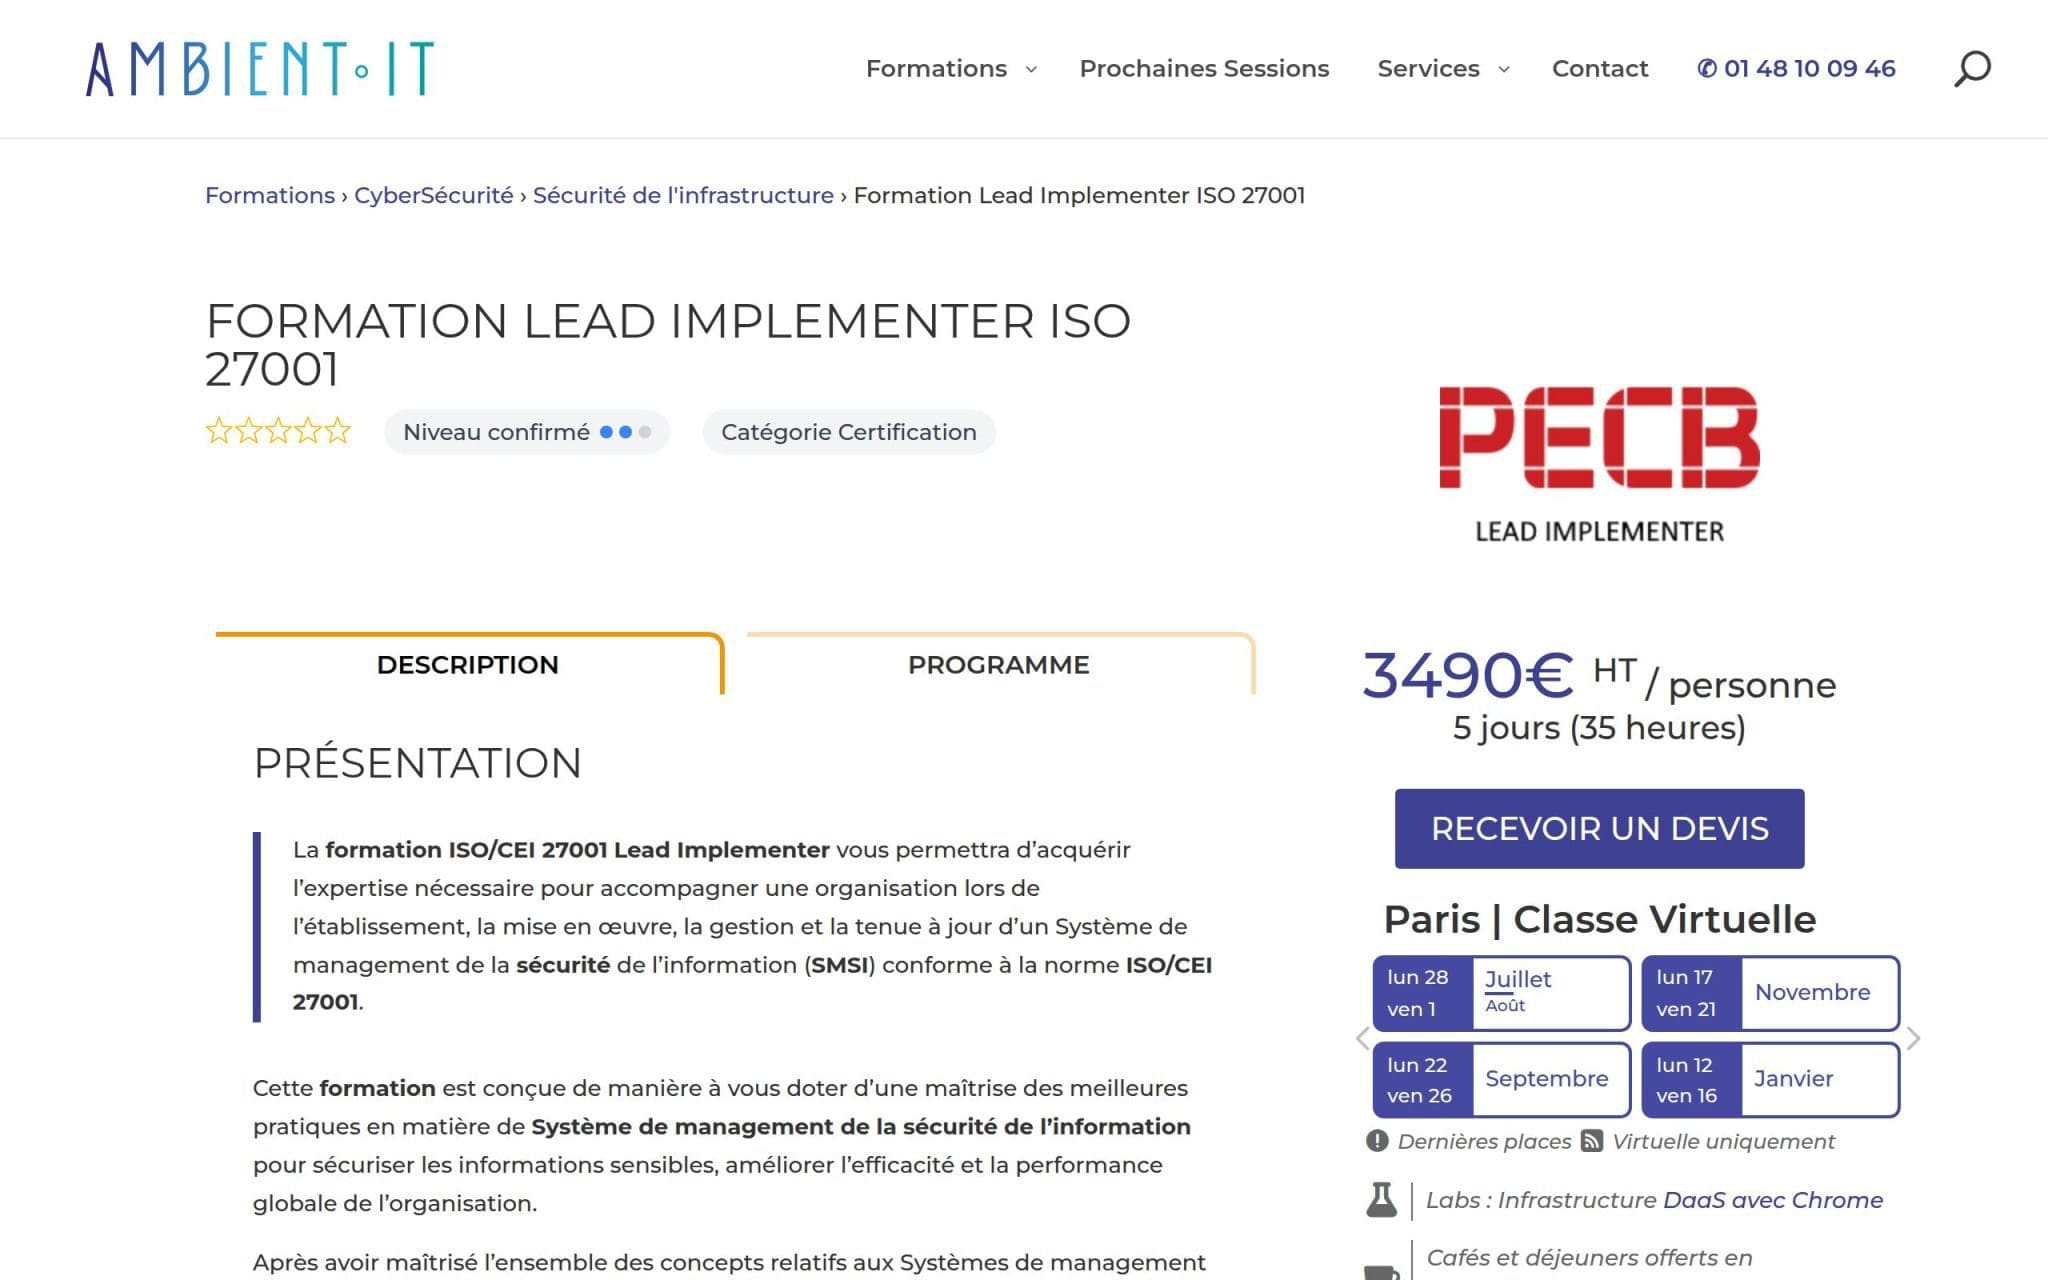
Formation Lead Implementer ISO 27001 – Ambient IT

Présentation

Cette formation Lead Implementer ISO 27001, d’une durĂ©e de 5 jours (35 heures), permet aux participants d’acquĂ©rir l’expertise nĂ©cessaire pour Ă©tablir, mettre en Ɠuvre et maintenir un SystĂšme de management de la sĂ©curitĂ© de l’information (SMSI) conforme Ă  la norme ISO/CEI 27001. Ses principaux objectifs incluent la comprĂ©hension des mesures de sĂ©curitĂ©, l’interprĂ©tation des exigences normatives et l’acquisition des compĂ©tences pour conseiller sur les bonnes pratiques en gestion des risques. DestinĂ©e aux chefs de projet et consultants, ainsi qu’aux auditeurs, elle offre des avantages pratiques grĂące Ă  des laboratoires et une approche thĂ©orique approfondie. Les supports sont disponibles en français et en anglais, tout comme l’examen de certification, avec un prĂ©requis recommandĂ© de connaissances de base sur la norme ISO 27001. Cette formation, organisĂ©e Ă  Paris ou en classe virtuelle, inclut des offres spĂ©ciales comme une aide au financement et un programme fidĂ©litĂ©.
Voir plus

Points forts

Points faibles

Caractéristiques

📊 Niveau :AvancĂ©e
🕐 DurĂ©e : 2 jours Ă  2 semaines
đŸ’łïž Financement :CPF, OPCO
đŸ—‚ïž Mode de formation : En centre de formation, En ligne
🎓 Type de reconnaissance : Certifiante
🎯 Public Cible :Entreprise, Professionnels en reconversion, SalariĂ©s
🔖 Autres : Certification Qualiopi

Présentation du formateur

Ambient IT est un centre de formation informatique spécialisé dans les nouvelles technologies et le développement. Ils proposent des formations de pointe à des tarifs adaptés, dispensées par des formateurs experts dans divers domaines comme Kubernetes, Docker et DevOps. Leur engagement inclut des contenus constamment mis à jour et une approche sans compromis sur la qualité.

Voir plus

Programme

  • Introduction Ă  la norme ISO/CEI 27001 :
    • Objectifs et structure de la formation
    • Cadres normatifs
    • Initialisation du SMSI
    • Analyse du systĂšme de management existant
  • Planification de la mise en Ɠuvre :
    • Leadership et approbation du projet SMSI
    • Politique de sĂ©curitĂ©
    • ApprĂ©ciation du risque
  • Mise en Ɠuvre d’un SMSI :
    • Communication
    • Gestion de la documentation
    • Conception des mesures de sĂ©curitĂ©
  • Surveillance et amĂ©lioration continue :
    • Audit interne
    • Revue de direction
    • Traitement des non-conformitĂ©s
    • PrĂ©paration de l’audit de certification
  • Examen de certification :
    • PrĂ©paration Ă  l’examen
    • Passage de l’examen
Voir plus
PARTENAIRE

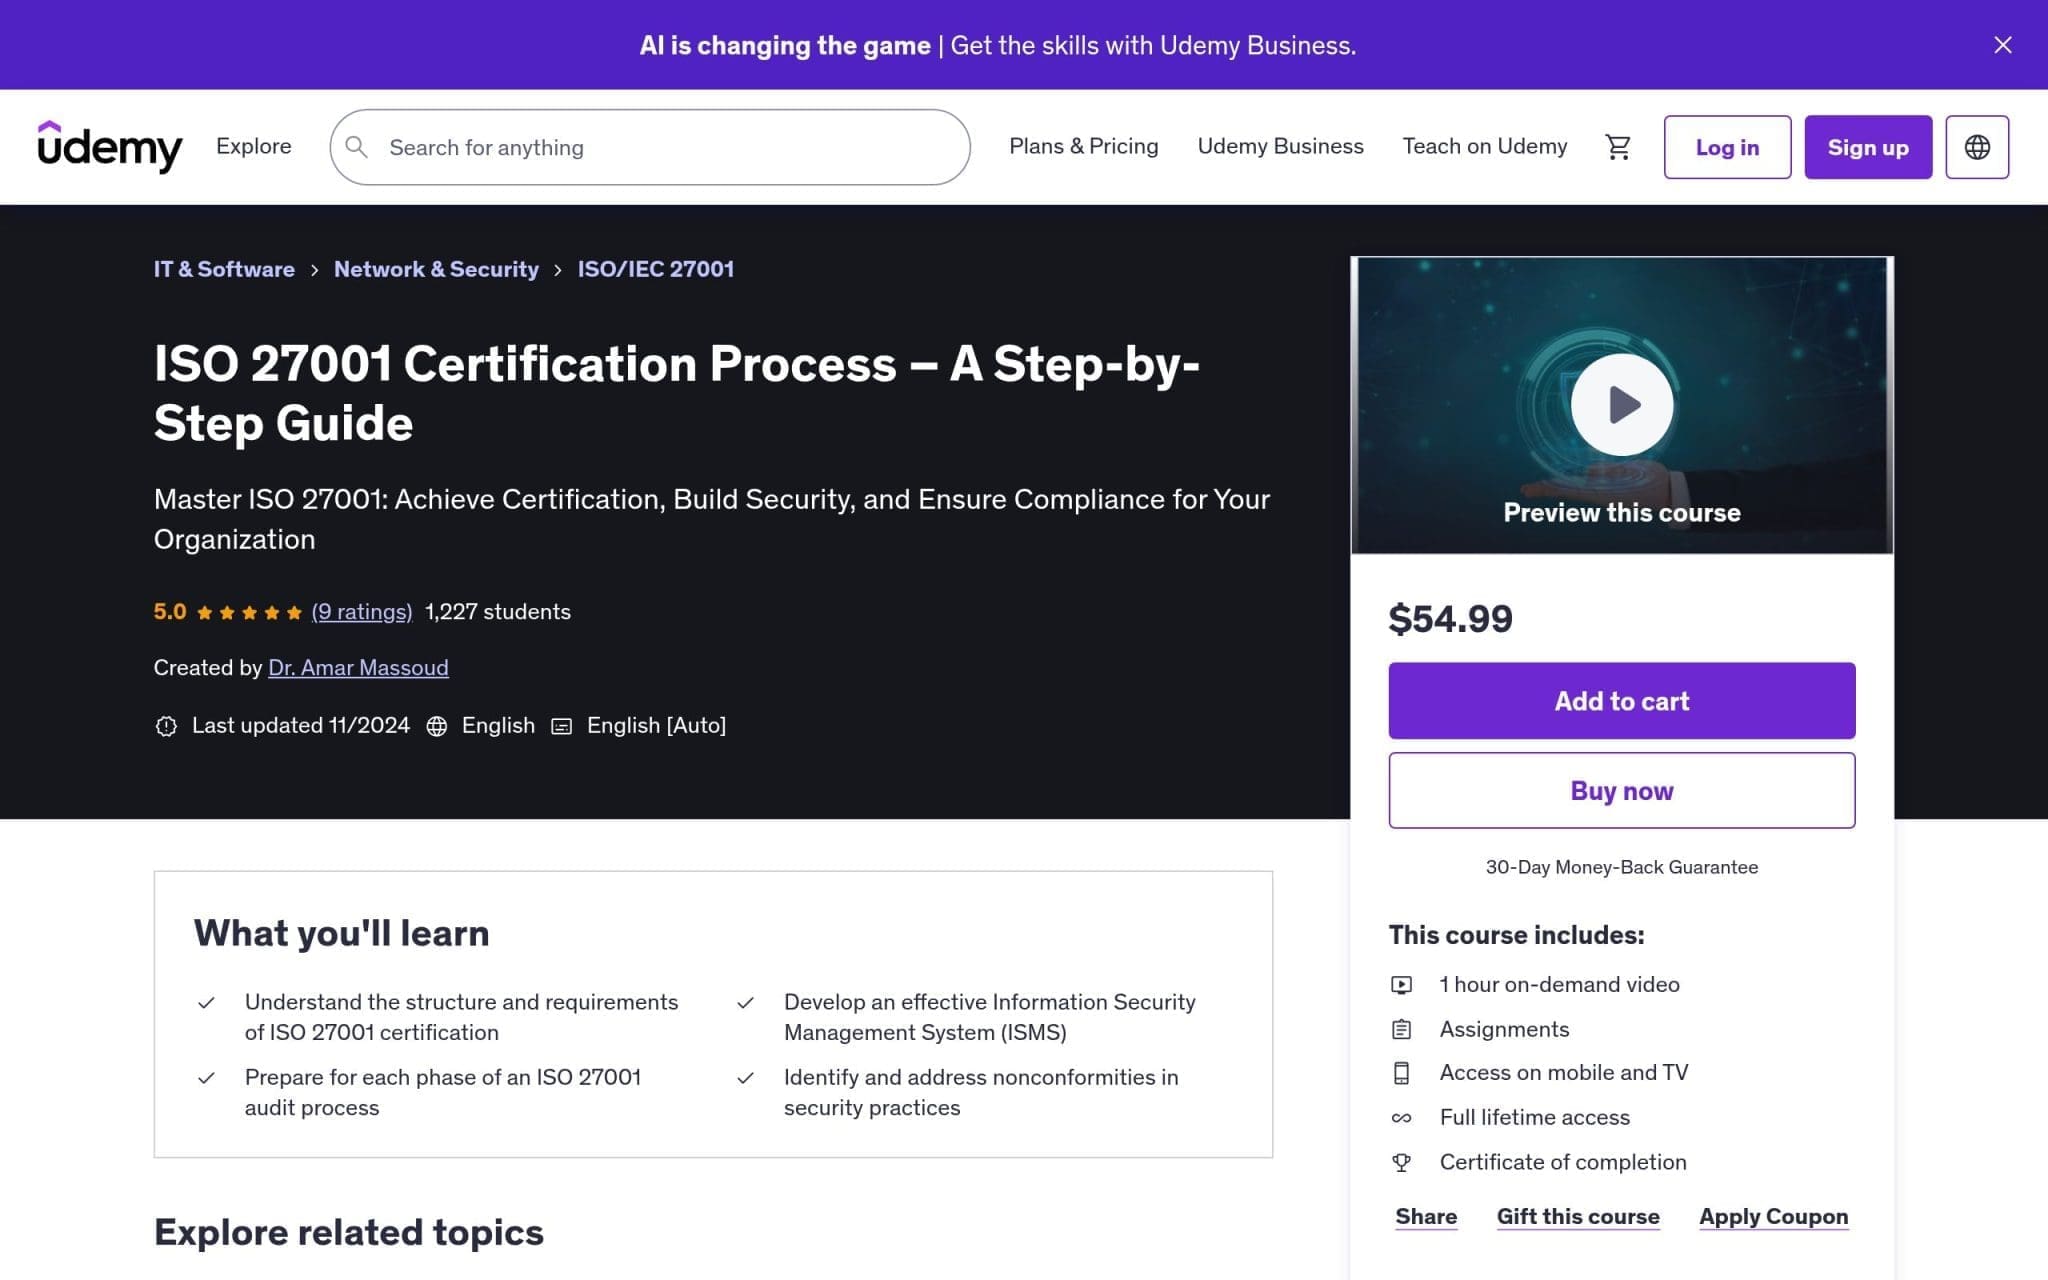
ISO 27001 Certification Process – Udemy

Présentation

Cette formation offre un guide complet et structurĂ© pour maĂźtriser le processus de certification ISO 27001, depuis la comprĂ©hension des exigences normatives jusqu’à la prĂ©paration d’un audit rĂ©ussi. Elle vise Ă  permettre aux participants de dĂ©velopper un SystĂšme de Gestion de la SĂ©curitĂ© de l’Information (SGSI) robuste, d’identifier les non-conformitĂ©s et de mettre en Ɠuvre des contrĂŽles efficaces. Les bĂ©nĂ©fices incluent une expertise pratique en Ă©valuation des risques, une meilleure conformitĂ© organisationnelle et une prĂ©paration optimale aux audits. Conçue pour les professionnels IT, les managers de conformitĂ© et les dĂ©butants motivĂ©s, la formation ne nĂ©cessite aucun prĂ©requis spĂ©cifique, bien qu’une comprĂ©hension de base de la sĂ©curitĂ© de l’information soit utile. Les supports sont en anglais, tout comme l’examen, et sont accessibles Ă  tous, y compris aux novices. DirigĂ©e par Dr. Amar Massoud, expert certifiĂ© et instructeur expĂ©rimentĂ©, cette formation allie thĂ©orie et pratique pour une mise en Ɠuvre concrĂšte des normes ISO 27001.
Voir plus

Points forts

Points faibles

Caractéristiques

📊 Niveau :DĂ©butant
🕐 DurĂ©e : Flexible
đŸ’łïž Financement :Aucun
đŸ—‚ïž Mode de formation : En ligne
🎓 Type de reconnaissance : Certifiante
🎯 Public Cible :Entrepreneur, Étudiant, Professionnels en reconversion, SalariĂ©s
🔖 Autres : Micro-Formation

Présentation du formateur

Udemy is a leading global provider of online learning and professional certification preparation courses. It offers a diverse range of subjects and is dedicated to enhancing skills that are in demand in today’s job market. Through its platform, learners can access courses anytime and anywhere, enabling flexible and personalized learning experiences. Udemy Business specifically caters to corporate clients, offering tailored training solutions to foster employee development and productivity. Recognized by top companies like Nasdaq, Volkswagen, NetApp, and Eventbrite, Udemy continues to empower individuals and organizations by facilitating in-demand skill acquisition and career advancement.

Voir plus

Programme

  • Introduction Ă  la norme ISO 27001 :
    • Structure et exigences de la norme
    • Importance de la certification ISO 27001
    • Contexte et pĂ©rimĂštre d’un SGSI
  • DĂ©veloppement d’un SystĂšme de Gestion de la SĂ©curitĂ© de l’Information (SGSI) :
    • Établir les objectifs et les politiques de sĂ©curitĂ©
    • Analyser et Ă©valuer les risques
    • Mise en place des contrĂŽles de sĂ©curitĂ©
  • PrĂ©paration aux audits ISO 27001 :
    • Phases d’un audit ISO 27001
    • Comment se prĂ©parer pour l’audit
    • RĂŽles et responsabilitĂ©s pendant un audit
  • Traitement des non-conformitĂ©s :
    • Identifier les non-conformitĂ©s
    • Mettre en Ɠuvre des actions correctives
    • Suivi et amĂ©lioration continue
  • Formation et sensibilisation des employĂ©s :
    • Programmes de formation pour le personnel
    • Sensibilisation Ă  la sĂ©curitĂ© de l’information
Voir plus
PARTENAIRE

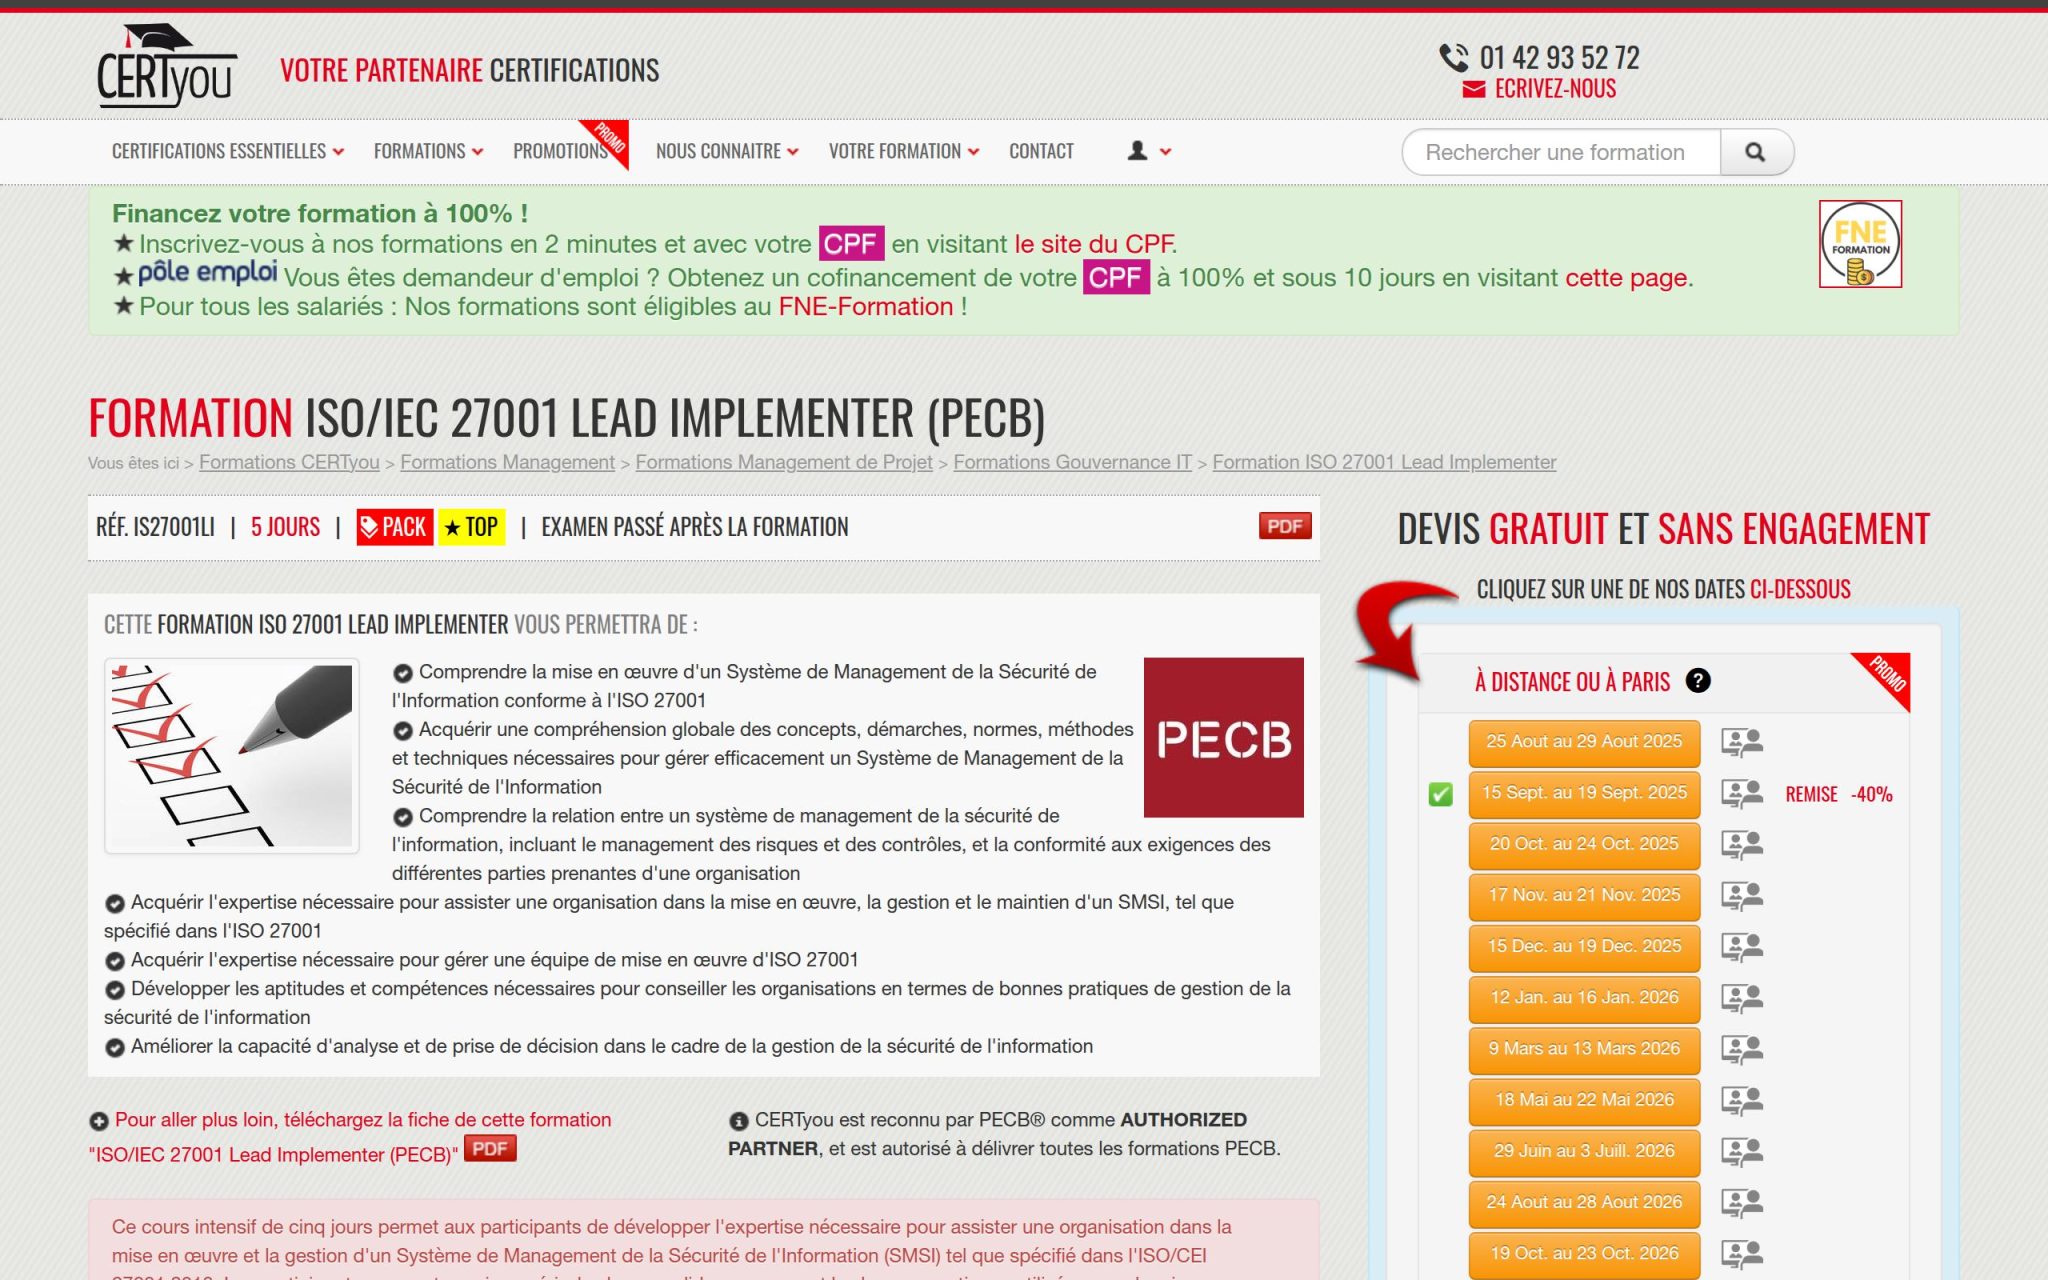
Formation ISO/IEC 27001 Lead Implementer (PECB) – CertYou

Présentation

Cette formation ISO/IEC 27001 Lead Implementer, dispensĂ©e par CERTyou, permet aux participants de maĂźtriser la mise en Ɠuvre et la gestion d’un SystĂšme de Management de la SĂ©curitĂ© de l’Information (SMSI) conforme Ă  la norme ISO 27001. D’une durĂ©e de cinq jours, elle vise Ă  transmettre une comprĂ©hension approfondie des concepts, mĂ©thodes et cadres normatifs liĂ©s Ă  la sĂ©curitĂ© de l’information, tout en dĂ©veloppant l’expertise nĂ©cessaire pour piloter une Ă©quipe d’implĂ©mentation et conseiller les organisations sur les bonnes pratiques. Les participants apprendront Ă  rĂ©aliser des analyses prĂ©liminaires, rĂ©diger des Ă©tudes de faisabilitĂ© et Ă©laborer des plans projets, renforçant ainsi leur capacitĂ© Ă  prendre des dĂ©cisions stratĂ©giques. Les bĂ©nĂ©fices incluent l’acquisition de compĂ©tences pratiques pour gĂ©rer les risques, assurer la conformitĂ© et optimiser la gouvernance IT. Le support de formation est en français, tout comme l’examen PECB inclus. Un prĂ©requis recommandĂ© est la certification ISO 27001 Foundation ou des connaissances de base sur la norme. Cette formation s’adresse aux chefs de projet, consultants, auditeurs et responsables IT souhaitant se spĂ©cialiser dans la sĂ©curitĂ© de l’information.
Voir plus

Points forts

Points faibles

Caractéristiques

📊 Niveau :AvancĂ©e
🕐 DurĂ©e : 2 jours Ă  2 semaines
đŸ’łïž Financement :CPF, OPCO
đŸ—‚ïž Mode de formation : En centre de formation, En ligne
🎓 Type de reconnaissance : Certifiante
🎯 Public Cible :Entreprise, Professionnels en reconversion, SalariĂ©s
🔖 Autres : Certification Qualiopi

Présentation du formateur

CERTyou est un organisme de formation professionnelle certifiĂ© Qualiopi, spĂ©cialisĂ© dans les certifications essentielles en gestion de projets, IT et sĂ©curitĂ©. SituĂ© Ă  Paris, CERTyou propose une large gamme de formations, dont PMP, PRINCE2, ITIL, CCNA, et Lean Six Sigma, adaptĂ©s aux salariĂ©s et demandeurs d’emploi. Les formations peuvent ĂȘtre suivies en prĂ©sentiel dans leurs centres situĂ©s en France mĂ©tropolitaine ou directement dans les locaux des entreprises. CERTyou offre une flexibilitĂ© de financement, incluant des options via le CPF et le FNE-Formation. La satisfaction client est au cƓur de ses prioritĂ©s, avec un taux Ă©levĂ© de satisfaction.

Voir plus

Programme

  • Introduction gĂ©nĂ©rale :
    • PrĂ©sentation de la formation
    • Objectifs de la formation
    • Comprendre le SMSI et l’ISO 27001
  • Concepts de management de la sĂ©curitĂ© de l’information :
    • Introduction aux systĂšmes de management
    • Approche processus
    • Principes fondamentaux de la sĂ©curitĂ© de l’information
    • Normes ISO 27001, ISO 27002 et ISO 27003
  • Analyse prĂ©liminaire et planification :
    • Analyse de la maturitĂ© d’un SMSI existant
    • RĂ©daction d’une Ă©tude de faisabilitĂ©
    • Planification de la mise en Ɠuvre d’un SMSI
  • Formation et certification :
    • PrĂ©-requis et public cible
    • Horaires et modalitĂ©s de la formation
    • Examen et certification PECB
  • Informations pratiques :
    • Promotions et tarifs
    • Contact et inscriptions
    • Localisation
Voir plus
PARTENAIRE

Formation ISO 27001 – DataScientest.com

Présentation

Cette formation intensive de 5 jours permet aux participants de maĂźtriser les standards de sĂ©curitĂ© informatique selon la norme ISO 27001. Elle vise Ă  dĂ©velopper des compĂ©tences en gestion de la sĂ©curitĂ© de l’information, en couvrant les principes fondamentaux de la norme, l’analyse des risques, l’implĂ©mentation et le contrĂŽle d’un SystĂšme de Management de la SĂ©curitĂ© de l’Information (SMSI), ainsi que son amĂ©lioration continue. Les objectifs incluent la formalisation du domaine d’application, la conception d’un plan de projet, l’Ă©laboration d’une politique de sĂ©curitĂ© et la mise en Ɠuvre d’une dĂ©marche de contrĂŽle. StructurĂ©e autour de masterclasses interactives et d’une approche “Learning By Doing”, la formation offre une combinaison Ă©quilibrĂ©e de thĂ©orie et de pratique. Les participants peuvent passer la certification ISO/CEI 27001 Lead Implementer, reconnue par l’État, un atout majeur pour les carriĂšres en cybersĂ©curitĂ©. Le support pĂ©dagogique est disponible en français, tout comme l’examen. Éligible au CPF et financĂ©e par France Travail ou les entreprises, cette formation inclut un accompagnement personnalisĂ© et l’intĂ©gration Ă  un rĂ©seau professionnel, renforçant ainsi les perspectives d’Ă©volution.
Voir plus

Points forts

Points faibles

Caractéristiques

📊 Niveau :IntermĂ©diaire
🕐 DurĂ©e : 2 jours Ă  2 semaines
đŸ’łïž Financement :CPF, France Travail, OPCO
đŸ—‚ïž Mode de formation : Bootcamp, En ligne
🎓 Type de reconnaissance : Certifiante
🎯 Public Cible :Demandeurs d’emploi, Entreprise, Professionnels en reconversion, SalariĂ©s
🔖 Autres : Certification Qualiopi

Présentation du formateur

DataScientest est un organisme de formation leader en Europe, spĂ©cialisĂ© dans les mĂ©tiers de la data, de la cybersĂ©curitĂ© et du dĂ©veloppement. Avec une approche flexible, ils proposent des formations en bootcamp ou Ă  temps partiel adaptĂ©es aux besoins des professionnels et des entreprises. GrĂące Ă  un partenariat acadĂ©mique prestigieux avec les Mines Paris PSL et des collaborations avec des gĂ©ants technologiques tels que Microsoft et AWS, les diplĂŽmes dĂ©livrĂ©s sont hautement reconnus. Offrant plus de 500 partenariats avec des entreprises, DataScientest se distingue par un taux d’employabilitĂ© Ă©levĂ© de 85 %, plaçant ses alumni au cƓur du marchĂ© de l’emploi technologique.

Voir plus

Programme

  • Introduction Ă  la norme ISO 27001 :
    • Principes fondamentaux
    • ConformitĂ© avec les normes internationales
    • Importance pour la sĂ©curitĂ© de l’information
  • PrĂ©paration et planification du projet SMSI :
    • Collecte et analyse des donnĂ©es
    • Formalisation du domaine d’application
    • Conception d’un plan de projet
  • Analyse des risques :
    • Identification des menaces
    • Évaluation des vulnĂ©rabilitĂ©s
    • StratĂ©gies de gestion des risques
  • ImplĂ©mentation et contrĂŽle du SMSI :
    • Élaboration de la politique de sĂ©curitĂ©
    • Mise en Ɠuvre des mesures de sĂ©curitĂ©
    • ContrĂŽle et Ă©valuation des systĂšmes
  • AmĂ©lioration continue des systĂšmes :
    • Processus d’audit interne
    • Analyse des performances
    • Actions correctives et prĂ©ventives
  • Technologies couvertes :
    • Gestion des risques informatiques
    • Cryptographie
    • SĂ©curitĂ© des applications
    • Gestion des incidents de sĂ©curitĂ©
  • Certification ISO/CEI 27001 :
    • PrĂ©paration Ă  l’examen
    • Contenu de la certification
    • Reconnaissance et bĂ©nĂ©fices
  • Support et rĂ©seau professionnel :
    • Accompagnement personnalisĂ©
    • Forum technique et support Slack
    • IntĂ©gration dans un rĂ©seau professionnel
Voir plus
PARTENAIRE

ISO-27001 – DataScientest.com

Présentation

Cette formation permet d’acquĂ©rir une maĂźtrise complĂšte des exigences de la norme ISO 27001 et des meilleures pratiques en gestion de la sĂ©curitĂ© de l’information. Sur cinq jours, elle guide les participants Ă  travers toutes les Ă©tapes de la mise en place d’un systĂšme de management de la sĂ©curitĂ© (SMSI) : de la planification du projet Ă  son amĂ©lioration continue. Son objectif principal est de dĂ©velopper la capacitĂ© Ă  concevoir, dĂ©ployer et maintenir un dispositif de sĂ©curitĂ© conforme aux standards internationaux, garantissant une protection optimale des donnĂ©es. Les participants bĂ©nĂ©ficient d’une approche hybride combinant apprentissage en ligne et masterclasses, favorisant une mise en pratique concrĂšte. La formation, dispensĂ©e en français, inclut le voucher d’examen et ne requiert pas de prĂ©requis techniques avancĂ©s. Elle constitue ainsi une opportunitĂ© unique de valoriser ses compĂ©tences et d’obtenir une certification reconnue Ă  l’échelle mondiale.
Voir plus

Points forts

Points faibles

Caractéristiques

📊 Niveau :IntermĂ©diaire
🕐 DurĂ©e : 2 jours Ă  2 semaines
đŸ’łïž Financement :Autres, CPF, France Travail
đŸ—‚ïž Mode de formation : Blended Learning, Bootcamp, En ligne
🎓 Type de reconnaissance : Certifiante
🎯 Public Cible :Demandeurs d’emploi, Entreprise, Professionnels en reconversion, SalariĂ©s
🔖 Autres : Certification Qualiopi

Présentation du formateur

DataScientest est un organisme de formation leader en Europe, spĂ©cialisĂ© dans les mĂ©tiers de la data, de la cybersĂ©curitĂ© et du dĂ©veloppement. Avec une approche flexible, ils proposent des formations en bootcamp ou Ă  temps partiel adaptĂ©es aux besoins des professionnels et des entreprises. GrĂące Ă  un partenariat acadĂ©mique prestigieux avec les Mines Paris PSL et des collaborations avec des gĂ©ants technologiques tels que Microsoft et AWS, les diplĂŽmes dĂ©livrĂ©s sont hautement reconnus. Offrant plus de 500 partenariats avec des entreprises, DataScientest se distingue par un taux d’employabilitĂ© Ă©levĂ© de 85 %, plaçant ses alumni au cƓur du marchĂ© de l’emploi technologique.

Voir plus

Programme

  • PRINCIPES FONDAMENTAUX DE LA NORME ISO 27001 :
    • Principes de base en sĂ©curitĂ© de l’information
    • Le rĂŽle du Lead Implementer
    • Les normes ISO 27K et leurs contenus
  • PRÉPARATION ET PLANIFICATION DU PROJET SMSI :
    • Initiation du SMSI
    • ComprĂ©hension de l’organisme
    • Leadership et management projet
  • L’ANALYSE DES RISQUES :
    • Identification des risques
    • ApprĂ©ciation des risques
    • Traitement des risques
  • MISE EN PLACE DU SMSI :
    • Les bases du Hacking
    • Hacking systĂšmes, rĂ©seaux et web
    • RĂ©alisation d’un audit de test d’intrusion
  • CONTRÔLE DU SMSI :
    • Introduction Ă  la GRC
    • ISO 27001 Lead Implementer
    • Autres rĂ©fĂ©rentiels de sĂ©curitĂ©
  • AMÉLIORATION DU SMSI :
    • Analyse des non-conformitĂ©s
    • Mise en place des actions correctives
    • AmĂ©lioration continue
  • OBJECTIFS DE LA FORMATION ISO 27001 :
    • Collecter et analyser les donnĂ©es existantes
    • Formaliser le domaine d’application et le business case
    • Concevoir un plan de projet et assurer l’implĂ©mentation du SMSI
    • Élaborer la Politique de sĂ©curitĂ© de l’information et la DĂ©claration d’applicabilitĂ©
    • Mettre en Ɠuvre une dĂ©marche de contrĂŽle et d’amĂ©lioration continue du SMSI
Voir plus

Formation ISO 27001:2022 Lead Implementer – Access IT

Présentation

Cette formation certifiante PECB ISO/CEI 27001 Introduction propose un parcours intensif de 5 jours destinĂ© aux professionnels souhaitant maĂźtriser la mise en Ɠuvre d’un SystĂšme de Management de la SĂ©curitĂ© de l’Information (SMSI). Elle permet de se familiariser avec la norme ISO/CEI 27001:2022, ses exigences et son articulation avec ISO/CEI 27002, tout en dĂ©veloppant des compĂ©tences pratiques pour concevoir, implĂ©menter et optimiser un SMSI conforme. Les participants apprendront Ă  conseiller sur les bonnes pratiques et Ă  prĂ©parer un audit de certification, avec un examen final couvrant sept domaines clĂ©s. Les bĂ©nĂ©fices incluent une expertise reconnue (taux de satisfaction de 96%), un apprentissage concret (60% de travaux pratiques) et une certification valorisante. Le support est en français, tout comme l’examen. Un entretien prĂ©alable avec un expert est requis pour adapter la formation, qui s’adresse aux responsables sĂ©curitĂ©, consultants ou Ă©quipes SMSI. Les sessions, garanties en distanciel, sont programmĂ©es jusqu’en 2026, avec une Ă©valuation du niveau recommandĂ©e avant inscription.
Voir plus

Points forts

Points faibles

Caractéristiques

📊 Niveau :AvancĂ©e
🕐 DurĂ©e : 2 jours Ă  2 semaines
đŸ’łïž Financement :OPCO
đŸ—‚ïž Mode de formation : En centre de formation, En ligne
🎓 Type de reconnaissance : Certifiante
🎯 Public Cible :Entreprise, Professionnels en reconversion, SalariĂ©s
🔖 Autres :

Présentation du formateur

Access-IT est un centre de formation spĂ©cialisĂ© dans les technologies de l’information. Il propose des formations professionnelles dans divers domaines informatiques, notamment le dĂ©veloppement, les rĂ©seaux, la sĂ©curitĂ© et la gestion de projets. Leurs programmes sont conçus pour rĂ©pondre aux besoins actuels du marchĂ© et sont dispensĂ©s par des experts du secteur.

Voir plus

Programme

  • DĂ©tails de la formation :
    • ISO 27001:2022 Lead Implementer
      • DurĂ©e : 5 jours
      • Tarif : 2930 € HT
      • Taux de satisfaction clients : 96%
  • Objectifs de la Formation :
    • Comprendre les approches pratiques pour la mise en Ɠuvre de SMSI
    • Se familiariser avec la norme ISO/CEI 27001 et ISO/CEI 27002
    • MaĂźtriser la mise en Ɠuvre et la gestion d’un SMSI
    • Conseiller sur les meilleures pratiques en sĂ©curitĂ© de l’information
  • Certification :
    • Examen « PECB Certified ISO/CEI 27001 Lead Implementer »
    • Couvrant sept domaines de compĂ©tence
  • PrĂ©requis :
    • Participer ou avoir assistĂ© Ă  un audit
    • Connaitre le guide d’hygiĂšne sĂ©curitĂ© de l’ANSSI
    • Entretien prĂ©alable avec un expert
  • Public visĂ© :
    • Responsables ou consultants en sĂ©curitĂ© de l’information
    • Conseillers spĂ©cialisĂ©s en SMSI
    • Personnes responsables du maintien de la conformitĂ© aux SMSI
    • Membres d’une Ă©quipe du SMSI
  • Formations associĂ©es :
    • Formation ISO 27001 et 27002 Les Fondamentaux
  • Travaux Pratiques :
    • SupplĂ©ment de travaux pratiques pour un meilleur apprentissage
  • Prochaines sessions :
    • 15 juillet 2025
    • 15 septembre 2025
    • 10 novembre 2025
    • 12 janvier 2026
  • Informations de contact :
    • Access IT
    • Adresse : 2 AllĂ©e Lavoisier, 59650 Villeneuve d’Ascq, France
    • Contact : 03 20 61 95 06
Voir plus

Formation ISO 27001 Lead Auditor & ISO 27001 Lead Implementer – Skills4All

Présentation

La formation ISO 27001 Lead Auditor & Lead Implementer offre une double expertise en cybersĂ©curitĂ© permettant de mettre en Ɠuvre et d’auditer des SystĂšmes de Management de la SĂ©curitĂ© de l’Information conformes aux normes internationales. Cette formation complĂšte de 74 heures (60h de vidĂ©os et quiz, 8h de travail personnel, 6h d’examen) prĂ©pare les participants Ă  anticiper les exigences de la rĂ©glementation NIS 2, effective dĂšs octobre 2024. Les participants dĂ©velopperont les compĂ©tences pour crĂ©er et maintenir un SMSI robuste tout en maĂźtrisant les techniques d’audit interne et externe. Les bĂ©nĂ©fices sont nombreux : positionnement comme expert essentiel en cybersĂ©curitĂ©, anticipation proactive des rĂ©glementations, renforcement de la confiance des parties prenantes, dĂ©veloppement d’une vision stratĂ©gique et optimisation de la protection des donnĂ©es de l’organisation. DispensĂ©e en français avec un accĂšs digital illimitĂ©, cette formation affiche un taux de rĂ©ussite de 75%.
Voir plus

Points forts

Points faibles

Caractéristiques

📊 Niveau :AvancĂ©e
🕐 DurĂ©e : 2 jours Ă  2 semaines
đŸ’łïž Financement :CPF, France Travail, OPCO
đŸ—‚ïž Mode de formation : En ligne
🎓 Type de reconnaissance : Certifiante
🎯 Public Cible :Entreprise, Professionnels en reconversion, SalariĂ©s
🔖 Autres : Certification Qualiopi

Présentation du formateur

Skills4All est une plateforme de formation en ligne dĂ©diĂ©e au dĂ©veloppement des compĂ©tences professionnelles, offrant un large Ă©ventail de cours adaptĂ©s aux besoins actuels du marchĂ© du travail. Elle propose des formations dispensĂ©es par des experts dans divers domaines tels que le management, le marketing digital, la finance, et la technologie. GrĂące Ă  une interface conviviale, les apprenants peuvent accĂ©der facilement aux contenus interactifs et aux ressources actualisĂ©es. Cette approche flexible permet aux individus d’apprendre Ă  leur propre rythme, tout en bĂ©nĂ©ficiant de certifications reconnues pour renforcer leur employabilitĂ© et Ă©voluer dans leur carriĂšre professionnelle.

Voir plus

Programme

  • Formation Ă  ISO 27001 Lead Auditor & ISO 27001 Lead Implementer :
    • Description
    • Informations pratiques
    • Formation inclut
    • Public cible
    • Programme
    • BĂ©nĂ©fices de la formation
    • Financement disponible
    • Avis
  • Programme :
    • Connaissance de la norme ISO 27001
    • Techniques d’audit pour Lead Auditor
    • Processus d’implĂ©mentation pour Lead Implementer
Voir plus

Formation ISO 27001 – DataScientest.fr

Présentation

Cette formation intensive de 5 jours permet aux participants de maĂźtriser les standards de sĂ©curitĂ© informatique selon la norme ISO 27001. Elle vise Ă  dĂ©velopper des compĂ©tences en gestion de la sĂ©curitĂ© de l’information, en couvrant les principes fondamentaux de la norme, l’analyse des risques, l’implĂ©mentation et le contrĂŽle d’un SystĂšme de Management de la SĂ©curitĂ© de l’Information (SMSI), ainsi que son amĂ©lioration continue. Les objectifs incluent la formalisation du domaine d’application, la conception d’un plan de projet, l’Ă©laboration d’une politique de sĂ©curitĂ© et la mise en Ɠuvre d’une dĂ©marche de contrĂŽle. StructurĂ©e autour de masterclasses interactives et d’une approche “Learning By Doing”, la formation offre une combinaison Ă©quilibrĂ©e de thĂ©orie et de pratique. Les participants peuvent passer la certification ISO/CEI 27001 Lead Implementer, reconnue par l’État, un atout majeur pour les carriĂšres en cybersĂ©curitĂ©. Le support pĂ©dagogique est disponible en français, tout comme l’examen. Éligible au CPF et financĂ©e par France Travail ou les entreprises, cette formation inclut un accompagnement personnalisĂ© et l’intĂ©gration Ă  un rĂ©seau professionnel, renforçant ainsi les perspectives d’Ă©volution.
Voir plus

Points forts

Points faibles

Caractéristiques

📊 Niveau :IntermĂ©diaire
🕐 DurĂ©e : 2 jours Ă  2 semaines
đŸ’łïž Financement :CPF, France Travail, OPCO
đŸ—‚ïž Mode de formation : Bootcamp, En ligne
🎓 Type de reconnaissance : Certifiante
🎯 Public Cible :Demandeurs d’emploi, Entreprise, Professionnels en reconversion, SalariĂ©s
🔖 Autres : Certification Qualiopi

Présentation du formateur

DataScientest est un organisme de formation leader en Europe, spĂ©cialisĂ© dans les mĂ©tiers de la data, de la cybersĂ©curitĂ© et du dĂ©veloppement. Avec une approche flexible, ils proposent des formations en bootcamp ou Ă  temps partiel adaptĂ©es aux besoins des professionnels et des entreprises. GrĂące Ă  un partenariat acadĂ©mique prestigieux avec les Mines Paris PSL et des collaborations avec des gĂ©ants technologiques tels que Microsoft et AWS, les diplĂŽmes dĂ©livrĂ©s sont hautement reconnus. Offrant plus de 500 partenariats avec des entreprises, DataScientest se distingue par un taux d’employabilitĂ© Ă©levĂ© de 85 %, plaçant ses alumni au cƓur du marchĂ© de l’emploi technologique.

Voir plus

Programme

  • Introduction Ă  la norme ISO 27001 :
    • Principes fondamentaux
    • ConformitĂ© avec les normes internationales
    • Importance pour la sĂ©curitĂ© de l’information
  • PrĂ©paration et planification du projet SMSI :
    • Collecte et analyse des donnĂ©es
    • Formalisation du domaine d’application
    • Conception d’un plan de projet
  • Analyse des risques :
    • Identification des menaces
    • Évaluation des vulnĂ©rabilitĂ©s
    • StratĂ©gies de gestion des risques
  • ImplĂ©mentation et contrĂŽle du SMSI :
    • Élaboration de la politique de sĂ©curitĂ©
    • Mise en Ɠuvre des mesures de sĂ©curitĂ©
    • ContrĂŽle et Ă©valuation des systĂšmes
  • AmĂ©lioration continue des systĂšmes :
    • Processus d’audit interne
    • Analyse des performances
    • Actions correctives et prĂ©ventives
  • Technologies couvertes :
    • Gestion des risques informatiques
    • Cryptographie
    • SĂ©curitĂ© des applications
    • Gestion des incidents de sĂ©curitĂ©
  • Certification ISO/CEI 27001 :
    • PrĂ©paration Ă  l’examen
    • Contenu de la certification
    • Reconnaissance et bĂ©nĂ©fices
  • Support et rĂ©seau professionnel :
    • Accompagnement personnalisĂ©
    • Forum technique et support Slack
    • IntĂ©gration dans un rĂ©seau professionnel
Voir plus

Formation Certifiante de Lead Implementer ISO 27001 – LRQA

Présentation

Cette formation certifiante de Lead Implementer ISO 27001 permet aux participants de maĂźtriser la mise en Ɠuvre d’un systĂšme de management de la sĂ©curitĂ© de l’information (SMSI) conforme Ă  la norme ISO 27001:2018. DestinĂ©e aux professionnels tels que les responsables SSI, consultants ou membres d’équipes projets, elle a pour objectifs principaux d’acquĂ©rir les compĂ©tences nĂ©cessaires pour conduire un projet SMSI, dĂ©finir une mĂ©thodologie efficace et garantir la conformitĂ© aux exigences normatives. Les bĂ©nĂ©fices incluent une expertise reconnue, une meilleure gestion des risques et une valorisation des compĂ©tences en sĂ©curitĂ© informatique. Aucun prĂ©requis n’est exigĂ©, ce qui la rend accessible Ă  toute personne ayant des connaissances gĂ©nĂ©rales en cybersĂ©curitĂ©. Les supports sont disponibles en français, tout comme l’examen de certification. La formation est proposĂ©e en inter ou intra-entreprise, avec la possibilitĂ© de personnaliser le programme pour rĂ©pondre aux besoins spĂ©cifiques des organisations. Une option complĂ©mentaire, la formation de Lead Auditor ISO 27001, est Ă©galement disponible pour approfondir son expertise.
Voir plus

Points forts

Points faibles

Caractéristiques

📊 Niveau :IntermĂ©diaire
🕐 DurĂ©e : 2 jours Ă  2 semaines
đŸ’łïž Financement :Aucun
đŸ—‚ïž Mode de formation : En centre de formation, En ligne
🎓 Type de reconnaissance : Certifiante
🎯 Public Cible :Entreprise, Professionnels en reconversion, SalariĂ©s
🔖 Autres :

Présentation du formateur

LRQA est un leader mondial de l’assurance qualitĂ©, proposant des solutions solides Ă  un large Ă©ventail de secteurs d’activitĂ©. GrĂące Ă  une expertise spĂ©cifique Ă  chaque domaine, l’entreprise aide les organisations Ă  gĂ©rer les risques et Ă  saisir les opportunitĂ©s, notamment Ă  travers des services tels que l’assurance des systĂšmes de gestion des actifs, l’intĂ©gritĂ© des produits, l’approvisionnement durable, la transition Ă©nergĂ©tique et le renforcement de la cybersĂ©curitĂ©.
LRQA accompagne les entreprises dans l’obtention de certifications ISO, le maintien de leur conformitĂ©, ainsi que dans la gestion des enjeux ESG et des complexitĂ©s liĂ©es Ă  la chaĂźne d’approvisionnement.
L’organisation propose Ă©galement des formations complĂštes et des services de conseil couvrant la qualitĂ©, la durabilitĂ© et la sĂ©curitĂ© de l’information. GrĂące Ă  une approche fondĂ©e sur les donnĂ©es, LRQA vise Ă  renforcer la rĂ©silience des entreprises et Ă  favoriser une croissance durable Ă  l’échelle mondiale.

Voir plus

Programme

  • Public visĂ© :
    • Membres des Ă©quipes chargĂ©es de la mise en place de la sĂ©curitĂ© de l’entreprise.
    • Consultants.
    • Responsables de la sĂ©curitĂ© des systĂšmes d’information.
    • Responsables mĂ©thodes et qualitĂ©.
  • Objectifs :
    • MaĂźtriser la mise en Ɠuvre d’un systĂšme de management de la sĂ©curitĂ© de l’information.
    • Conduire un projet de mise en place d’un systĂšme de management de la sĂ©curitĂ© de l’information selon l’ISO 27001.
    • AcquĂ©rir les connaissances et les compĂ©tences nĂ©cessaires pour dĂ©finir et mettre en place un systĂšme de management de la sĂ©curitĂ© de l’information conforme Ă  l’ISO 27001 : 2018.
  • La formation LRQA :
    • Offre une variĂ©tĂ© de modules de formation.
    • Aide Ă  progresser dans sa carriĂšre.
    • AmĂ©liore les systĂšmes de management d’une organisation.
  • Notre offre :
    • Formations disponibles en inter et intra-entreprise.
    • Formule intra plus rentable pour quatre personnes ou plus.
    • PossibilitĂ© de personnalisation avec les formateurs experts de LRQA.
Voir plus

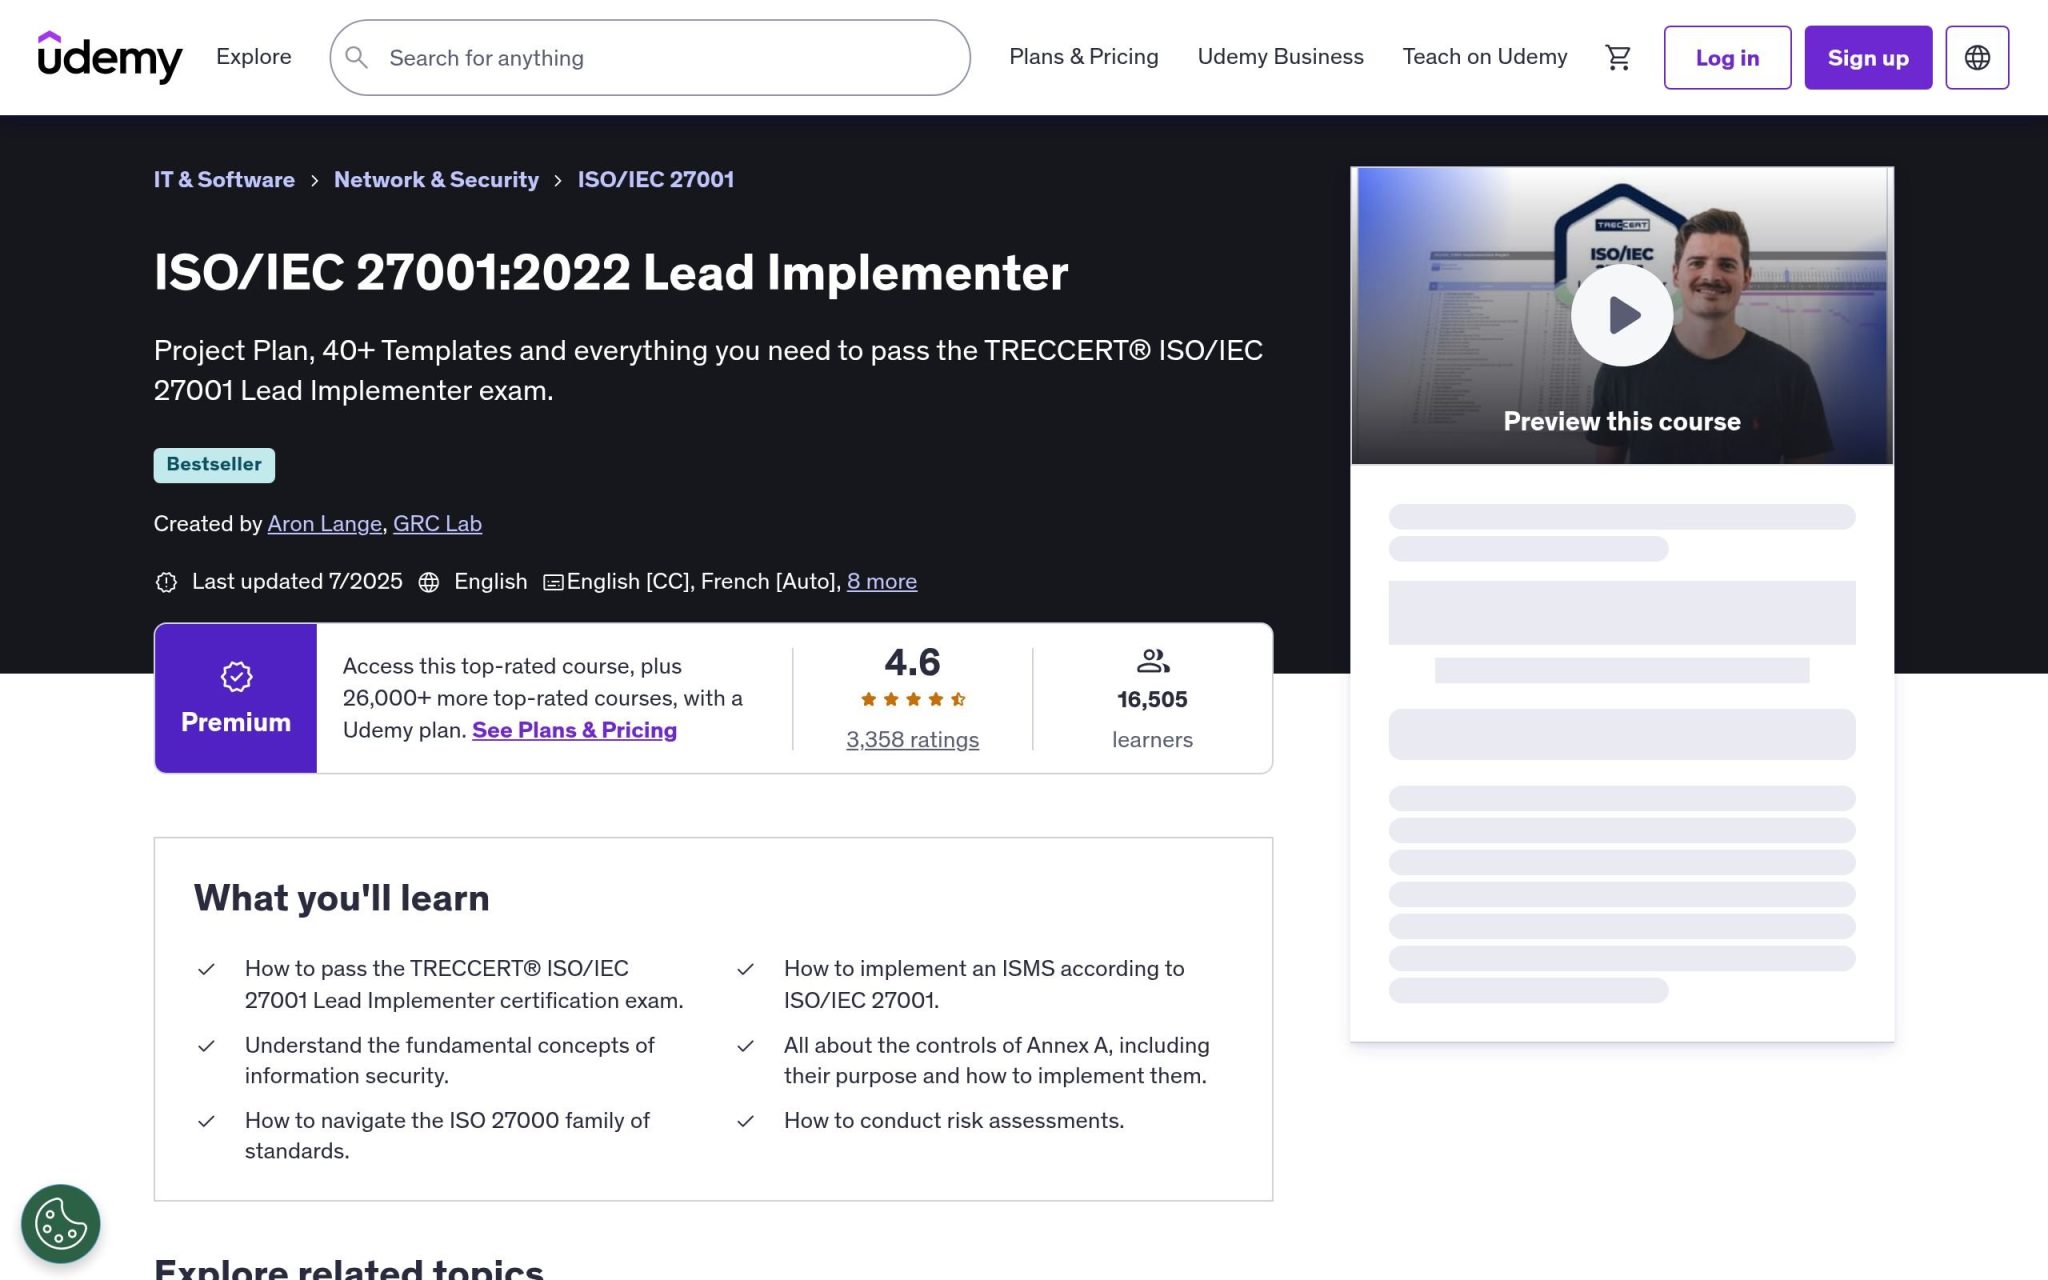
ISO/IEC 27001:2022 Lead Implementer – Udemy

Présentation

Cette formation ISO/IEC 27001:2022 Lead Implementer est conçue pour former les professionnels Ă  la mise en Ɠuvre d’un SystĂšme de Management de la SĂ©curitĂ© de l’Information (SMSI) conforme Ă  la norme internationale. Elle fournit un cadre complet incluant un plan de projet, plus de 40 modĂšles pratiques et des ressources essentielles pour rĂ©ussir l’examen TRECCERTÂź ISO/IEC 27001 Lead Implementer. Les objectifs principaux sont d’acquĂ©rir une expertise dans l’application des exigences de la norme, la gestion des risques et l’implĂ©mentation des contrĂŽles de l’Annexe A, tout en prĂ©parant efficacement les participants Ă  la certification. Les bĂ©nĂ©fices incluent une comprĂ©hension approfondie des concepts clĂ©s de la sĂ©curitĂ© de l’information, une mĂ©thodologie structurĂ©e pour les projets SMSI et un accĂšs Ă  des outils pratiques tĂ©lĂ©chargeables. Le support est disponible en anglais et en français (traduction automatique), tandis que l’examen se dĂ©roule en anglais. Aucune expĂ©rience prĂ©alable n’est requise, ce qui rend cette formation accessible aux consultants, auditeurs et professionnels en quĂȘte de spĂ©cialisation, comme aux dĂ©butants motivĂ©s. Avec un accĂšs Ă  vie et une garantie de remboursement sous 30 jours, elle offre une opportunitĂ© flexible et sĂ©curisĂ©e pour monter en compĂ©tences.
Voir plus

Points forts

Points faibles

Caractéristiques

📊 Niveau :DĂ©butant
🕐 DurĂ©e : Moins de 1 jour
đŸ’łïž Financement :Aucun
đŸ—‚ïž Mode de formation : En ligne
🎓 Type de reconnaissance : Certifiante
🎯 Public Cible :Demandeurs d’emploi, Étudiant, Professionnels en reconversion, SalariĂ©s
🔖 Autres : Micro-Formation

Présentation du formateur

Udemy is a leading global provider of online learning and professional certification preparation courses. It offers a diverse range of subjects and is dedicated to enhancing skills that are in demand in today’s job market. Through its platform, learners can access courses anytime and anywhere, enabling flexible and personalized learning experiences. Udemy Business specifically caters to corporate clients, offering tailored training solutions to foster employee development and productivity. Recognized by top companies like Nasdaq, Volkswagen, NetApp, and Eventbrite, Udemy continues to empower individuals and organizations by facilitating in-demand skill acquisition and career advancement.

Voir plus

Programme

  • Introduction Ă  la sĂ©curitĂ© de l’information :
    • Concepts fondamentaux de la sĂ©curitĂ© de l’information
    • PrĂ©sentation de l’ISO/IEC 27001
    • Importance de l’ISMS
  • Mise en Ɠuvre de l’ISMS :
    • Planification et initiation de l’ISMS
    • Identification et Ă©valuation des risques
    • Application des contrĂŽles de l’Annexe A
  • Examen de certification TRECCERTÂź ISO/IEC 27001 Lead Implementer :
    • Structure de l’examen
    • PrĂ©paration et stratĂ©gie de rĂ©ussite
    • Analyse des questions pratiques
  • Pratiques avancĂ©es et ressources :
    • Kits d’initiation Ă  la documentation ISO 27001
    • Plans de projet personnalisables
    • Ressources et matĂ©riel de formation continuellement mis Ă  jour
  • Conclusion et prochaines Ă©tapes :
    • Bilan de la formation
    • Conseils pour une carriĂšre en sĂ©curitĂ© de l’information
    • Ressources pour aller plus loin
Voir plus

📖 Suggestions de lecture

Pas encore de suggestions de lecture.

Comment choisir une formation Certification ISO 27001?

Accréditation officielle de la formation

VĂ©rifiez que la formation est reconnue par des organismes officiels comme l’PECB, LSTI ou AFNOR Certification. PrivilĂ©giez les formations inscrites au RĂ©pertoire SpĂ©cifique (RS 6243 pour Lead Auditor) ou validĂ©es par l’ISO. Les certifications accrĂ©ditĂ©es par le COFRAC offrent une reconnaissance internationale, essentielle pour valoriser votre expertise en SMSI sur le marchĂ© professionnel.

Niveau de qualification visé

QualificationPublic cibleDurée moyennePrérequis
FoundationDébutants2 joursAucun
Lead ImplementerChefs de projet SMSI5 joursConnaissance informatique
Lead AuditorFuturs auditeurs5 joursExpérience en sécurité
Risk ManagerGestionnaires risques3 joursNotions SMSI

Programme pédagogique et couverture normative

Assurez-vous que le programme couvre l’intĂ©gralitĂ© de la norme ISO/IEC 27001:2022 et ses annexes. Les formations de qualitĂ© incluent l’Annexe A (114 mesures de sĂ©curitĂ©), les mĂ©thodologies d’analyse de risques comme EBIOS, et les normes associĂ©es (ISO 27002, ISO 27005). VĂ©rifiez la prĂ©sence d’exercices pratiques sur la Statement of Applicability (SoA) et les processus d’audit SMSI.

ModalitĂ©s d’apprentissage et flexibilitĂ©

Évaluez le format qui correspond à votre situation:

  • PrĂ©sentiel: interactions directes avec les formateurs
  • Distanciel: flexibilitĂ© horaire et gĂ©ographique
  • Blended learning: combinaison optimale
  • E-learning: progression Ă  votre rythme

PrivilĂ©giez les formations proposant des Ă©tudes de cas rĂ©elles, des simulations d’audit et des exercices sur la documentation SMSI (politique de sĂ©curitĂ©, registres des risques).

Reconnaissance CPF et coût global

Examinez l’Ă©ligibilitĂ© CPF de la formation (code spĂ©cifique pour ISO 27001) ainsi que le rapport qualitĂ©-prix. Une formation complĂšte Lead Auditor varie entre 2000€ et 3500€. ConsidĂ©rez les coĂ»ts cachĂ©s: documentation, frais d’examen, renouvellement (gĂ©nĂ©ralement tous les 3 ans). Certains organismes offrent des garanties de rĂ©ussite ou des sessions de rattrapage incluses, un avantage considĂ©rable pour sĂ©curiser votre investissement.

Que vas-tu apprendre dans une formation Certification ISO 27001 ?

La formation Certification ISO 27001 vous permettra d’acquĂ©rir les connaissances et compĂ©tences nĂ©cessaires pour auditer, mettre en Ɠuvre et gĂ©rer efficacement un SystĂšme de Management de la SĂ©curitĂ© de l’Information (SMSI).

ThématiqueCompétencesObjectifs
Fondamentaux SMSIInterprétation des exigences ISO 27001, compréhension du cycle PDCA, analyse du contexte organisationnel, identification des parties intéresséesMaßtriser les bases normatives et conceptuelles pour implémenter un SMSI conforme aux exigences internationales
Gestion des risquesMĂ©thodologie d’apprĂ©ciation des risques, dĂ©finition des critĂšres d’acceptation, identification des vulnĂ©rabilitĂ©s, sĂ©lection des mesures de sĂ©curitĂ©DĂ©velopper une approche structurĂ©e d’identification et de traitement des risques conformĂ©ment Ă  l’annexe A de l’ISO 27001
Audit et conformitĂ©Planification d’audit SMSI, collecte de preuves, rĂ©daction des constats de non-conformitĂ©, Ă©valuation de l’efficacitĂ© des mesures correctivesConduire des audits internes ou externes selon les principes de l’ISO 19011 pour vĂ©rifier la conformitĂ© d’un SMSI
Documentation obligatoireRĂ©daction de la politique de sĂ©curitĂ©, Ă©laboration du Statement of Applicability (SoA), gestion de la DĂ©claration d’ApplicabilitĂ©, documentation des procĂ©duresProduire et maintenir l’ensemble des documents exigĂ©s par la norme pour assurer la traçabilitĂ© du SMSI
Mesures techniquesConfiguration des contrĂŽles d’accĂšs, mise en place du chiffrement, gestion des sauvegardes, dĂ©veloppement sĂ©curisĂ©ImplĂ©menter les contrĂŽles techniques appropriĂ©s pour protĂ©ger la confidentialitĂ©, l’intĂ©gritĂ© et la disponibilitĂ© des informations
Leadership et gouvernanceAttribution des rĂŽles et responsabilitĂ©s, sensibilisation du personnel, communication avec la direction, gestion du changementÉtablir une culture de sĂ©curitĂ© de l’information et obtenir l’engagement nĂ©cessaire Ă  tous les niveaux hiĂ©rarchiques
AmĂ©lioration continueMesure de la performance du SMSI, analyse des incidents de sĂ©curitĂ©, gestion des revues de direction, mise en Ɠuvre d’actions correctivesMaintenir et amĂ©liorer le SMSI selon le principe de l’amĂ©lioration continue exigĂ© par la clause 10 de la norme
CertificationPréparation aux audits de certification, gestion des non-conformités, réponse aux demandes des auditeurs externes, maintien de la certificationPiloter efficacement le processus de certification initiale et les audits de surveillance pour maintenir la certification ISO 27001

Quelles sont les formations complémentaires à la Certification ISO 27001 ?

Pour consolider votre expertise en sĂ©curitĂ© de l’information, plusieurs formations complĂ©mentaires peuvent enrichir votre certification ISO 27001. Les formations informatique spĂ©cialisĂ©es comme le Cloud (notamment Microsoft Azure avec Azure AZ-500) renforcent votre maĂźtrise des infrastructures sĂ©curisĂ©es. Les formations gestion d’entreprise, particuliĂšrement en gestion de projet et management, sont Ă©galement prĂ©cieuses pour implĂ©menter un SMSI. Les formations chef de projet cybersĂ©curitĂ© offrent une spĂ©cialisation idĂ©ale, tandis que les certifications en Lean Management optimisent vos processus de sĂ©curitĂ©. Enfin, les compĂ©tences en Data Science vous aideront Ă  analyser efficacement les risques de sĂ©curitĂ© de l’information.

Se former gratuitement Ă  la Certification ISO 27001

La norme ISO 27001 encadre la sĂ©curitĂ© de l’information en entreprise. DĂ©couvrez des ressources gratuites pour comprendre ses principes et prĂ©parer efficacement votre certification.

Cours en ligne gratuits

Ces plateformes proposent des formations accessibles à tous pour découvrir les fondamentaux de la norme :

  • ISO/IEC 27001 – Dynamique du systĂšme de gestion de la sĂ©curitĂ© de l’information (SGSI) par Alison
  • Formation GRATUITE ISO 27001 : prĂ©sentation du cycle de certification par Feel Agile

Chaßnes YouTube spécialisées

Ces créateurs de contenu partagent réguliÚrement des vidéos explicatives sur la certification ISO 27001 :

  • IT Governance Ltd
  • Advisera
  • Bureau Veritas North America
  • Risk3sixty
  • GRC Lab

Blogs spécialisés

Ces professionnels partagent leur expertise à travers des articles réguliÚrement mis à jour :

  • Skills4All
  • Cyberday.ai
  • Secureframe
  • Trustpair
  • Aikido.dev

Ressources officielles

Ces organismes fournissent des informations de référence sur la norme et ses exigences :

  • Organisation Internationale de Normalisation (ISO)
  • AFNOR Certification

🙋Questions frĂ©quemment posĂ©es (FAQ)

Qu'est-ce que la Certification ISO 27001 ?
La Certification ISO 27001 est une norme internationale qui Ă©tablit les exigences pour un SystĂšme de Management de la SĂ©curitĂ© de l’Information (SMSI). Elle permet aux organisations de protĂ©ger leurs informations sensibles par une approche mĂ©thodique de gestion des risques, couvrant les aspects humains, physiques et technologiques de la sĂ©curitĂ© informatique.
Le prix d’une formation Certification ISO 27001 varie entre 2000€ et 3500€ selon le niveau visĂ©. Les formations Lead Auditor (5 jours) coĂ»tent gĂ©nĂ©ralement plus cher que les formations Foundation (2-3 jours). Ces formations sont Ă©ligibles au CPF lorsqu’elles sont inscrites au RĂ©pertoire SpĂ©cifique (RS 6243).
Suivre une formation ISO 27001 permet d’acquĂ©rir des compĂ©tences recherchĂ©es dans le domaine de la cybersĂ©curitĂ©. Les professionnels certifiĂ©s peuvent prĂ©tendre Ă  des postes de RSSI, d’auditeur ou de consultant en sĂ©curitĂ©, avec des salaires moyens de 50-70K€ annuels. Cette certification renforce la crĂ©dibilitĂ© professionnelle et rĂ©pond aux exigences croissantes du marchĂ©.
VOTRE SITE EN 1ÈRE PAGE GOOGLE. SANS ÊTRE EXPERT.

Boostez votre visibilitĂ© dĂšs 7€ grĂące aux backlinks, le levier SEO n°1 des pros:

  • + 14.000 agences & Consultants leurs font confiance đŸ€
  • Boosting IA de vos sites đŸ€–
  • Des membres qui passent de 0 Ă  10K/mois đŸ”„

Booster mon site 👇

Inscription gratuit ✅

🎉 Merci pour votre inscription !
⚠ Une derniĂšre Ă©tape cruciale

1ïžâƒŁ VĂ©rifiez votre boĂźte mail (et vos spams)

2ïžâƒŁ Confirmez votre inscription en rĂ©pondant “OUI” à notre email.

Sans cette confirmation, vous ne serez pas inscrit sur nos listes. 🙁

12 emails.
Par An.
Nous dĂ©nichons pour vous les meilleures promos formations pour que vous n’ayez pas Ă  le faire !

  • 12 emails/an đŸ“©
  • Promotions exclusive rĂ©servĂ©es Ă  nos membres đŸ€‘
  • Emails 100% personnalisĂ©s sur VOS centres d'intĂ©rĂȘt 🎯
Vous inscrire👇
📝 Cela nous aide à mieux personnaliser vos promos formations
Recevez 1 fois / mois les meilleures offres sur les formations qui vous intéressent.